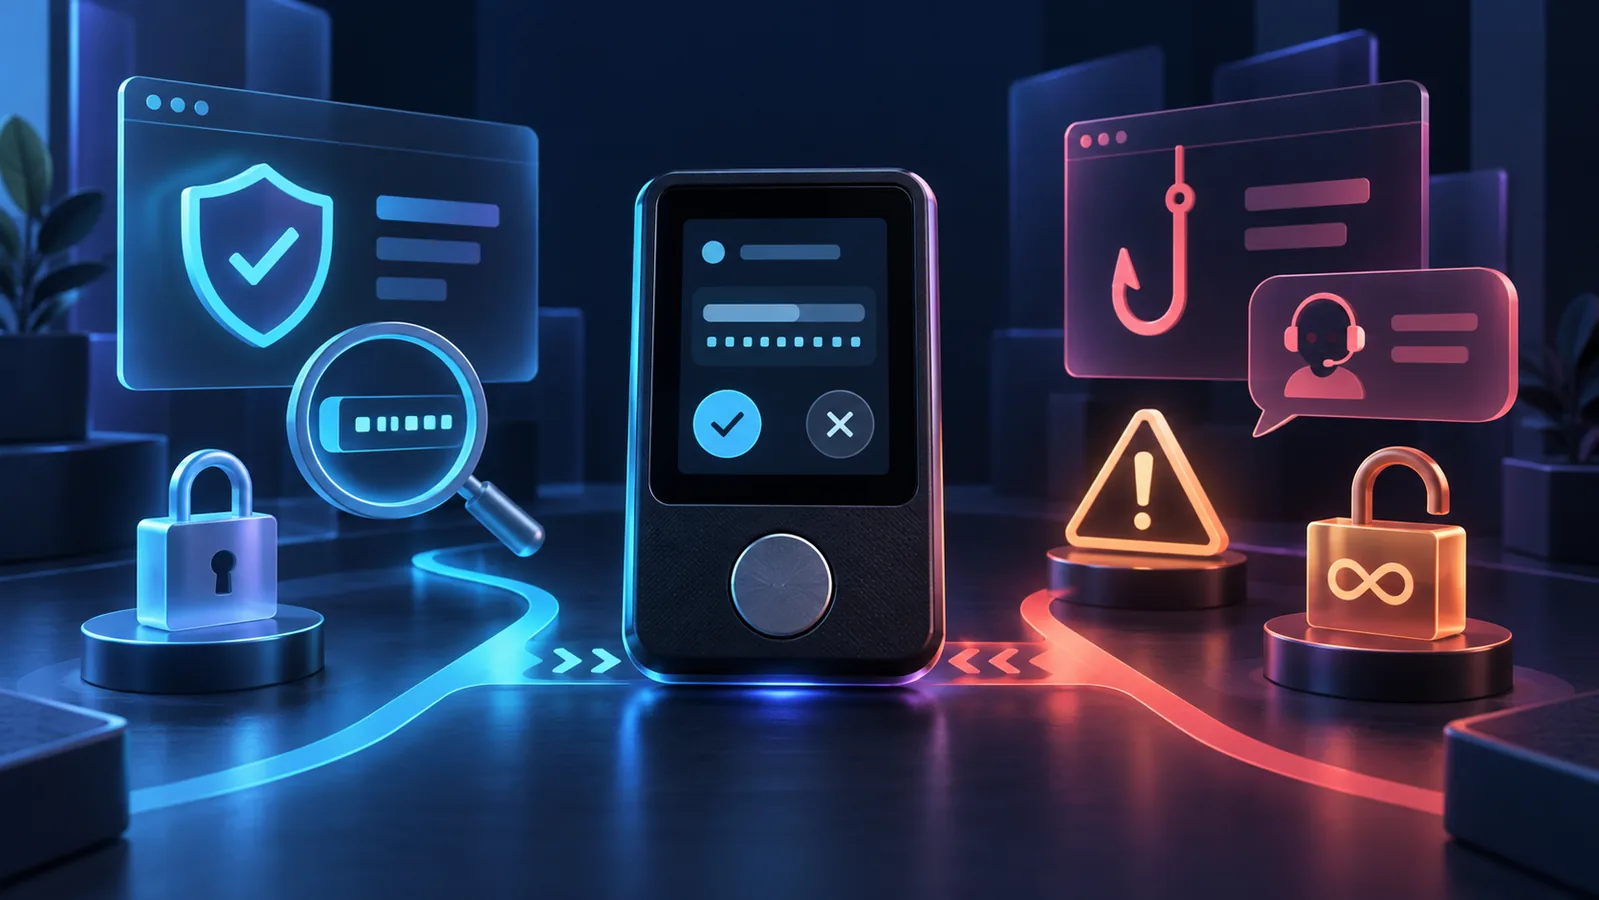
Keine sofortige Transaktion bedeutet nicht kein Risiko. Typ, Domain, Netzwerk, Vertrag, Berechtigten, Betrag und Frist prüfen. Unverständliche Anfragen ablehnen.

Nachricht lesen
Lesbar ist nicht sicher
Spätere Berechtigung
Anmeldung
Die Nachricht sollte Dienst, Konto und Sitzung erklären. „Verbinden“ beweist keinen Zweck: die echte Anfrage lesen, sie könnte Berechtigungen erteilen.
Strukturierte Daten
EIP-712 ordnet Felder, zertifiziert keine Websites. Netzwerk und prüfenden Vertrag unabhängig abgleichen. Auch schädliche Anfragen können gültig formatiert sein.
Permit
Manche Tokens erlauben Allowance per Signatur, später durch Dritte eingereicht. Spender, Betrag, Nonce und Deadline prüfen. ERC-2612 begrenzt damit Einreichung, nicht automatisch die Laufzeit erteilter Rechte.
NFT-Operator
Ein Operator kann alle Ihre NFTs eines Vertrags kontrollieren. Sammlung, Operator und Rechte prüfen. „Kostenlos“ beschreibt sofortige Kosten, nicht Befugnisse.
Nach Fehlern
Felder ohne Geheimnisse sichern. Trennen, Allowance widerrufen und Signaturen entwerten sind verschiedene Schritte. Vertrag und Nonce bestimmen die Lösung. Offengelegte Schlüssel erfordern mehr als Widerruf.
Eine konkrete Prüfung
Prüfen Sie Domain, Netzwerk, Spender, Betrag und Frist: gaslose Signaturen erlauben spätere Ausgaben.
Fiktiver Fall: gebührenfreie Signatur erlaubt Ausgaben
Eine Website bezeichnet eine ERC-2612-Signatur als Anmeldeprüfung. Die Daten enthalten spender, eine Grenze von 50 Token und ein Ablaufdatum. Dritte können die Nachricht später dem Vertrag vorlegen; fehlende Signiergebühren bedeuten keinen fehlenden wirtschaftlichen Effekt. Lesbarkeit hilft, ersetzt aber keine Prüfung des auswertenden Vertrags.
- Vergleichen Sie Signierdomäne, chainId und prüfenden Vertrag mit offizieller Dokumentation.
- Lesen Sie owner, spender, value, nonce und deadline; unklaren Umfang ablehnen.
- Verbindung, Nachrichtensignatur und On-chain-Transaktion haben unterschiedliche Wirkungen.
Vor einer Änderung
Ein Widerruf mit approve(spender, 0) verbraucht nicht den Nonce eines ungenutzten ERC-2612-permit. Bleibt die Signatur gültig, kann ihre Einreichung erneut eine Freigabe setzen. Frühere Signaturen und tokenabhängige Entwertungsverfahren prüfen; das Trennen der Verbindung hebt sie nicht auf.
- Netzwerk, Token-Vertrag, Eigentümer und berechtigte Adresse bestimmen. Das Token-Kürzel reicht nicht aus.
- allowance(owner, spender) am richtigen Vertrag abfragen. Dies ist eine Ausgabengrenze, kein Wallet-Guthaben.
- Nach dem Widerruf die Bestätigung abwarten und allowance erneut abfragen. Ein kompromittierter Schlüssel erfordert eine gesonderte Reaktion.
Eine Sign-In-with-Ethereum-Anfrage erkennen
Gleichen Sie bei einer ERC-4361-Anmeldung die Domain im Text mit der Website im Browser ab. Prüfen Sie auch Dienst-URI, Kontoadresse, Netzwerk und angezeigte Fristen. Die Nonce bindet die Signatur an die Anmeldeanfrage. Öffnen Sie die Seite über ein Lesezeichen, wenn die Anfrage aus einem zugesandten Link stammt. Zeigt die Wallet einen Ausgabenberechtigten und einen Ausgabenbetrag, halten Sie an und prüfen die tatsächliche Anfrage.
Signaturanfragen vergleichen
| Mechanismus | Mögliche Rechte | Prüfen |
|---|---|---|
| Anmeldung | Sitzung gemäß Nachricht authentifizieren | Dienst, Konto, Kontext und Dauer |
| approve (ERC-20) | Gespeicherte Allowance für Spender | Token, Spender, Betrag |
| permit (ERC-2612) | Allowance nach Nachrichteneinreichung | Vertrag, Betrag, Nonce, Deadline |
| setApprovalForAll (ERC-721) | Operator für alle Ihre NFTs des Vertrags | Sammlung, Operator, aktivieren oder entfernen |
Trennen, widerrufen oder signieren: Was ändert sich? →
Häufige Fragen
Kann eine kostenlose Signatur gefährlich sein?
Ja, sie kann spätere Aktionen ohne sofortige Transaktion erlauben.
Löscht ein abgelaufenes Permit bestehende Rechte?
Nicht automatisch bei ERC-2612; die Frist begrenzt Einreichung.
Hebt Trennen die Signaturen auf?
Nein, nicht automatisch bestehende Rechte oder signierte Nachrichten.
Ist Login-Signatur gleich EIP-7702?
Nein. Login authentifiziert nach Nachricht; EIP-7702 kann Code delegieren. Delegation kann fortbestehen, der Ursprungsschlüssel behält Kontrolle. Prüfen Sie Typ und Umfang; fehlende sofortige Gaszahlung bedeutet keine Harmlosigkeit.
Prüfbare Quellen
 Ethereum.org: Signing safety
- EIP-712: Signing domain and replay limits
- ERC-2612: Signed token permits
- ERC-20: Token allowances
- ERC-721: NFT operators
- EIP-7702: Account code delegation
- ERC-4361: Sign-In with Ethereum message fields
Unabhängiger Bildungsinhalt auf Grundlage primärer Dokumentation. Keine persönliche Empfehlung oder Renditezusage. Aktualisiert am 15. November 2026
Vorbereiten und weiterlesen
Hilfreiche Grundlagen
- Die passende Krypto-Wallet wählen
Eine Wallet verwaltet Schlüssel, die Vorgänge autorisieren; die Werte selbst liegen im Blockchain-Register. Die Wahl hängt von Nutzung, gefährdetem Wert und sicherer Aufbewahrung der Wiederherstellungsphrase ab.
- Smart Contracts und Token: Regeln vor der Signatur lesen
Ein Smart Contract ist ein von einer Blockchain ausgeführtes Programm. Ein Token ist ein vom Vertrag nach einem Standard verwalteter Eintrag. Prüfen Sie Vertragsadresse, Netz, Funktionen, Freigaben, Administratoren und externe Abhängigkeiten.
Zum nächsten Schritt
- Token Freigaben: Ausgabenrechte prüfen und widerrufen
Prüfen Sie je Netzwerk Vertrag, Token und Limit. Widerrufen Sie unnötige Rechte mit einem vertrauenswürdigen Werkzeug und kontrollieren Sie die bestätigte Transaktion. Bei offengelegter Recovery Phrase genügt das nicht.
- Krypto-Betrug erkennen und vermeiden
Betrug kombiniert oft Zeitdruck, Identitätsmissbrauch und irreversible Zahlung. Gespräch stoppen, den Dienst über einen unabhängigen offiziellen Kanal finden, Wiederherstellungsphrase nie teilen und Renditegarantien ablehnen.