La multifirma exige varias claves. El umbral, la independencia de los titulares y la copia de la política importan tanto como las claves privadas.

Disponibilidad y robo
Más que las semillas
Destino, comisión y cambio
Leer un umbral 2 de 3
Ejemplo: dos claves autorizan el gasto. Una ausente es tolerable; perder dos puede bloquear fondos y comprometer dos puede permitir robo. Dispositivos juntos o controlados por una sola persona no crean independencia real. Evalúe incendio, pérdida y ausencia simultánea.
Conservar la política
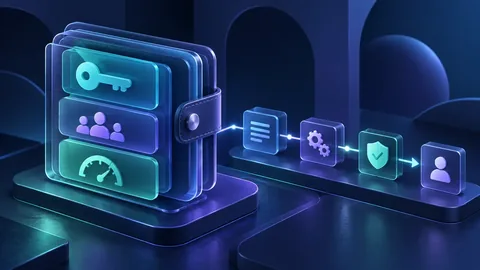
Un descriptor Bitcoin puede definir claves públicas, rutas y scripts necesarios para reconocer las salidas. Las semillas individuales no siempre reconstruyen fácilmente el conjunto. Conserve la política exacta y herramientas compatibles. Las claves públicas extendidas no firman, pero pueden revelar actividad.
Verificar una PSBT
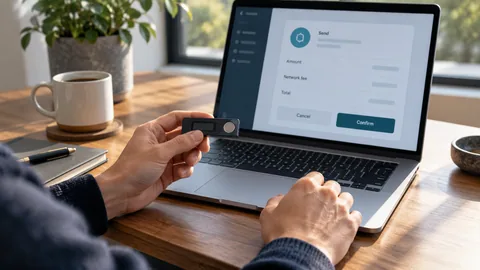
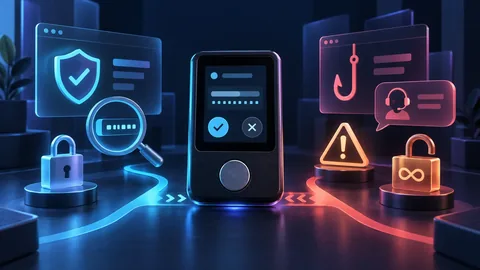
Una PSBT transporta datos de una transacción parcialmente firmada. Cada participante debe comprobar destinatario, importe, comisión y cambio en una pantalla fiable. Varias firmas no ayudan si todos aprueban ciegamente la misma propuesta maliciosa. El coordinador no debe ser la única copia de la política.
Simular una ausencia
Cree un monedero pequeño de prueba, reciba fondos limitados y pruebe un gasto sin un firmante utilizando las claves restantes y la política. Verifique compatibilidad y comprensión de instrucciones. Mantenga el ensayo separado de los fondos principales; una copia nunca probada puede ser incompleta.
Distinguir contratos
Scripts Bitcoin y cuentas colectivas de contratos tienen propiedades distintas. En un contrato examine propietarios, umbral, módulos, actualizaciones y red. Una firma de mensaje puede tener efectos propios de la aplicación. Multifirma no significa automáticamente recuperación ni ausencia de módulos sensibles.
Preparar la rotación
Cambiar la política Bitcoin suele exigir transferir salidas a la nueva política. Las cuentas de contrato pueden modificar propietarios de otra manera. Documente propuestas, revisión independiente, rechazos y ausencias. Verifique la nueva dirección y preserve las copias todavía necesarias durante cualquier cambio.
Una comprobación concreta
Pruebe gasto pequeño sin un firmante: tres dispositivos no prueban control independiente 2 de 3.
Una propuesta de transacción no es una aprobación
Una PSBT transporta información necesaria para construir y firmar una transacción Bitcoin. Cada firmante debe verificar destinatarios, importes, comisiones y cambio. El nombre que el coordinador da a una salida no demuestra su propiedad.
- Reconozca la salida de cambio mediante la política y las claves esperadas.
- Compruebe el contenido en una pantalla fiable antes de firmar.
Caso práctico: dos firmas, un error compartido
En una configuración 2 de 3, dos personas que confían en la misma pantalla comprometida pueden aprobar el mismo error. El umbral de firmas no sustituye la verificación independiente.
- Prevea controles en los dispositivos de firma y una copia de la política de la cartera.
- Ensaye el proceso con un firmante ausente, sin compartir secretos entre participantes.
Verificar la salida de cambio en una PSBT
En una cartera multifirma de Bitcoin, una PSBT incluye las salidas propuestas y puede incluir datos de derivación. Antes de firmar, verifica el cambio según la política registrada en el dispositivo de firma o con otra herramienta fiable. Relaciona cada salida externa con un destinatario previsto y comprueba la comisión total. Verifica de forma independiente la etiqueta de cambio que muestra el programa que preparó la PSBT.
Escenarios y límites del modelo
| Situación | Interpretación |
|---|---|
| 2 de 3: una ausente | Las otras claves y la política permiten gastar. |
| 2 de 3: dos perdidas | No se alcanza el umbral; riesgo de bloqueo. |
| 2 de 3: dos comprometidas | Un atacante puede alcanzar el umbral. |
Preguntas frecuentes
¿Dos aparatos garantizan seguridad?
No si comparten ubicación, semilla u operador y fallan juntos.
¿Una PSBT autoriza por sí sola?
No. Todavía requiere firmas suficientes y una transacción válida.
¿Son sensibles las claves públicas?
No permiten firmar, pero pueden revelar actividad. Limite su difusión.
Fuentes verificables
 Bitcoin Developer Guide: Wallets
- BIP-174: Partially Signed Bitcoin Transaction
- Bitcoin Core: Output descriptors
- Safe: Smart account architecture
Contenido educativo independiente revisado con documentación primaria. Sin recomendaciones personalizadas ni promesas de rentabilidad. Actualizado el 15 de noviembre de 2026
Preparar y continuar la lectura
Conceptos previos
- Cómo elegir un monedero cripto
Un monedero gestiona las claves que autorizan operaciones; no guarda físicamente los activos. La elección depende del uso, el valor expuesto y tu capacidad para proteger la frase de recuperación.
- Monedero hardware: configuración, copia y primer envío
Compra por un canal verificable, configura el dispositivo tú mismo, guarda la frase fuera de línea y prueba un envío pequeño. Comprueba dirección y detalles en la pantalla.
Continuar con el siguiente paso
- Copia y herencia cripto: conservar acceso sin exponer claves
Un plan sólido separa inventario, secretos e instrucciones. Usa copias protegidas, personas o roles distintos, recuperación probada y revisiones. Nunca guardes frase, código e instrucciones completas en el mismo lugar.
- Gobernanza DAO: del voto visible al poder realmente ejercido
Una DAO suele combinar debate, voto, delegación, contratos y firmantes. Un token no demuestra que cada voto ejecute automáticamente una decisión. Comprueba quién propone, vota, veta, guarda claves y controla la tesorería.