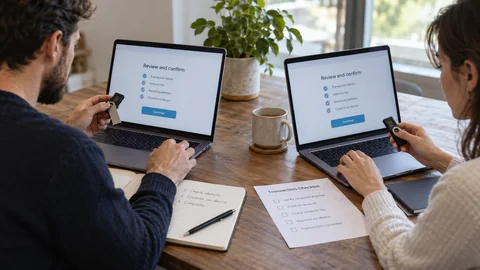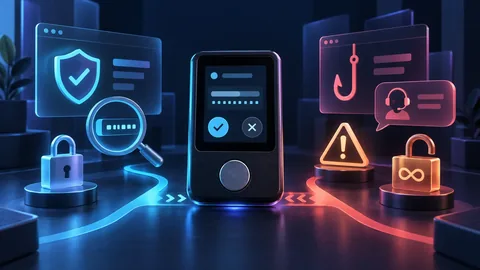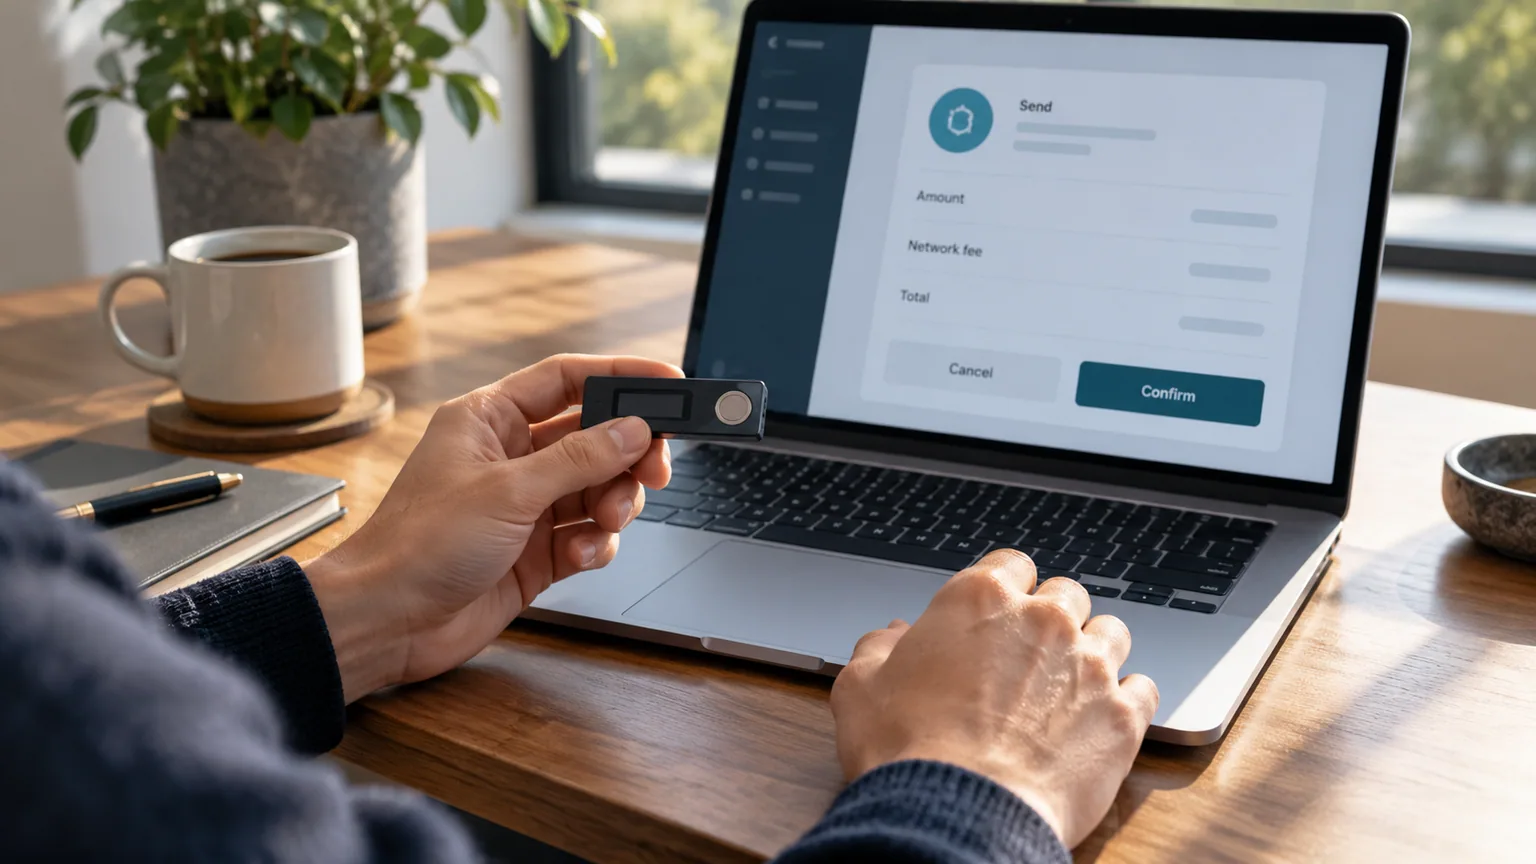
Compra por un canal verificable, configura el dispositivo tú mismo, guarda la frase fuera de línea y prueba un envío pequeño. Comprueba dirección y detalles en la pantalla.
Verificar origen y configuración

Fuera de línea y probada
Comprobar en pantalla
Elegir e iniciar
Comprueba fabricante, vendedor e integridad del paquete. Genera una frase nueva en el dispositivo; una frase ya impresa es una alerta.
Guardar y probar
Anota la frase sin conexión, protégela de daños físicos y separa los lugares de custodia. Prueba la restauración con instrucciones oficiales antes de guardar importes altos.
Revisar cada firma
Comprueba red, destinatario, importe y permisos en la pantalla. Un permiso engañoso o dirección sustituida aún puede causar pérdidas.
Preparar la pérdida
La frase o mecanismo de recuperación permite restaurar el acceso. Deja instrucciones para personas autorizadas sin revelar el secreto.
Confirmar la firma en el dispositivo
La cartera física reduce la exposición de claves, pero un ordenador infectado puede proponer dirección o permiso incorrectos. Comprueba la pantalla del dispositivo.
- Compra por un canal fiable e inicializa tú la frase.
- Prueba el respaldo sin escribirlo en una web.
Caso práctico: decisión y límites
El ordenador muestra la dirección esperada, pero el dispositivo otra. Rechaza la firma: su pantalla permite una comprobación independiente. Si requiere firma ciega, claves aisladas no bastan. Considera conocida por terceros una frase ya escrita incluida con el aparato.
Una comprobación concreta
Compare dirección en dispositivo y destino fiable: ordenador puede mostrar otra dirección.
La passphrase adicional y el PIN cumplen funciones distintas
En BIP-39, una passphrase opcional participa en la derivación de la semilla. No es el PIN que protege el acceso local al dispositivo. Una passphrase diferente produce otra semilla válida; un error no genera necesariamente un mensaje de fallo.
- No todos los sistemas de recuperación siguen BIP-39.
- Documente el método utilizado sin exponer juntos todos los secretos.
Caso práctico: la cartera restaurada parece vacía
Un saldo cero tras la recuperación no prueba inmediatamente que se hayan perdido los fondos. Otra passphrase, otra cuenta, una ruta de derivación o una red incorrecta pueden explicar la visualización inesperada.
- Siga el procedimiento oficial sin introducir secretos en una página web.
- Compare una dirección conocida y evite reinicios destructivos hasta comprender la discrepancia.
Leer la autorización en la pantalla de la cartera
Una interfaz puede llamar «conexión» a una operación mientras el dispositivo te pide firmar una autorización de gasto. Si su pantalla muestra un resumen legible, comprueba la acción, el activo, la dirección autorizada y el límite cuando proceda. Si solo muestra datos sin interpretar o avisa de una firma a ciegas, detén la operación hasta poder verificar los parámetros con una herramienta de confianza.
Puntos a verificar
| Punto | Control |
|---|---|
| Dispositivo | Verificar origen y configuración |
| Copia | Fuera de línea y probada |
| Firma | Comprobar en pantalla |
Preguntas frecuentes
¿Evita todas las estafas?
No. Puedes confirmar una operación dañina.
¿Debo escribir la frase en una web?
No. Desconfía de cualquier web que la pida.
¿Un dispositivo respalda por sí solo una multifirma?
No. Guarde claves necesarias y política con quorum, claves públicas y rutas. Pruebe un gasto sin un firmante. Aparatos idénticos o juntos pueden compartir riesgos de fallo o pérdida.
Fuentes verificables
 Bitcoin.org: Securing your wallet
 Ethereum.org: Wallets
- Bitcoin Developer Guide: Wallets
- Bitcoin BIP 174: Partially signed transactions
- BIP 39: Mnemonic and passphrase derivation
- BIP-39: Mnemonic and optional passphrase
- ERC-7730 draft: Readable signing details
Contenido educativo independiente revisado con documentación primaria. Sin recomendaciones personalizadas ni promesas de rentabilidad. Actualizado el 15 de noviembre de 2026
Preparar y continuar la lectura
Conceptos previos
- Cómo elegir un monedero cripto
Un monedero gestiona las claves que autorizan operaciones; no guarda físicamente los activos. La elección depende del uso, el valor expuesto y tu capacidad para proteger la frase de recuperación.
- Firmas de mensajes: acceso, permit y permisos
Sin transacción inmediata no significa sin riesgo. Revisa tipo, dominio, red, contrato, beneficiario, importe y vencimiento. Rechaza solicitudes cuyo alcance no entiendas.
Continuar con el siguiente paso
- Copia y herencia cripto: conservar acceso sin exponer claves
Un plan sólido separa inventario, secretos e instrucciones. Usa copias protegidas, personas o roles distintos, recuperación probada y revisiones. Nunca guardes frase, código e instrucciones completas en el mismo lugar.
- Multifirma: quorum, copias y recuperación
La multifirma exige varias claves. El umbral, la independencia de los titulares y la copia de la política importan tanto como las claves privadas.