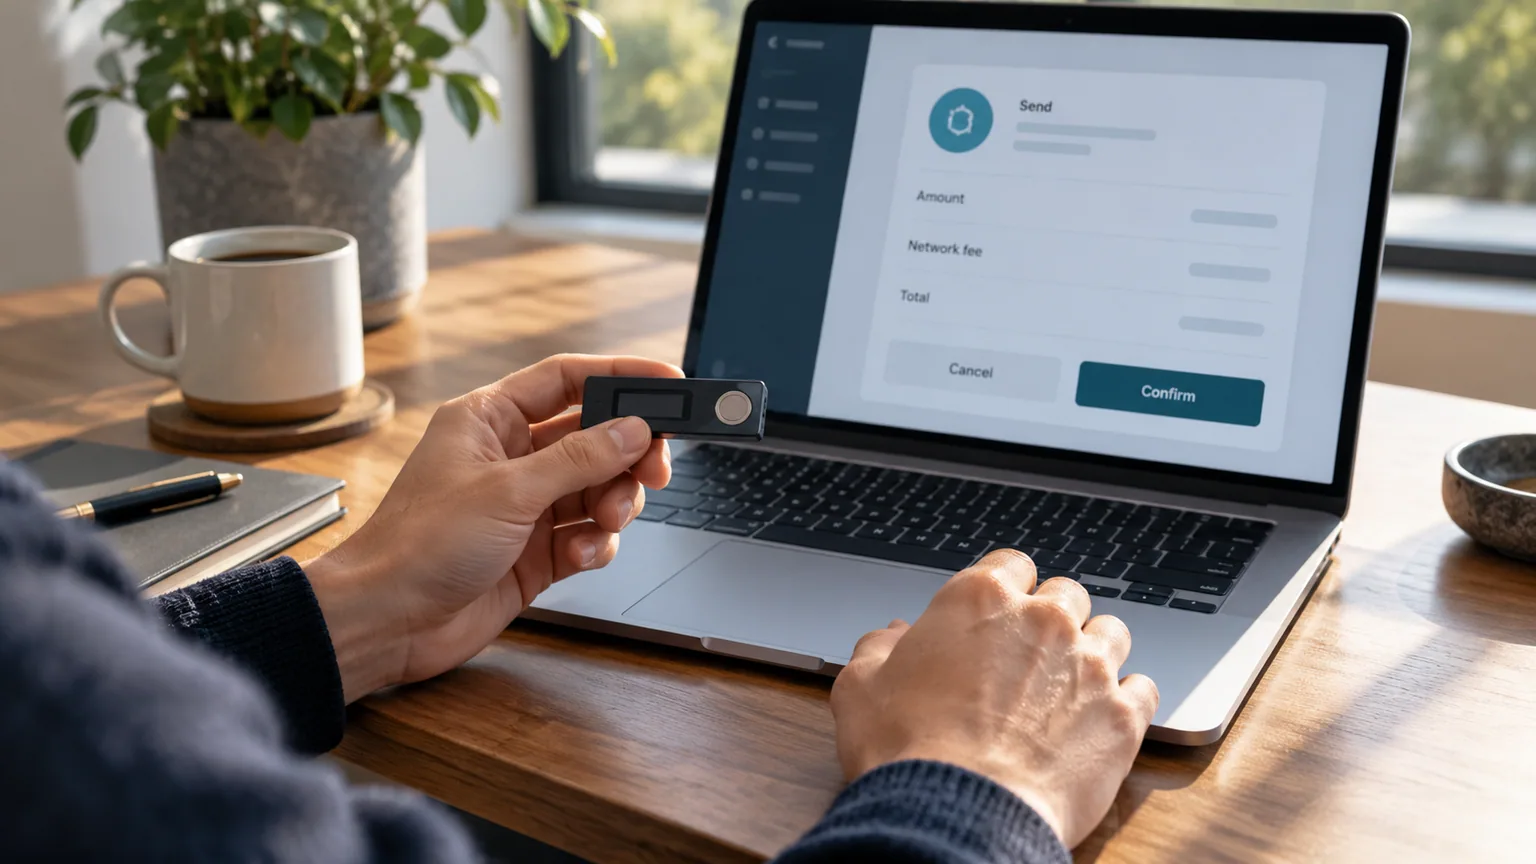
Achetez auprès d’un canal vérifiable, initialisez vous-même l’appareil, gardez la phrase de récupération hors ligne et faites un petit transfert test. Confirmez l’adresse et les détails sur l’écran de l’appareil.
Vérifier origine et initialisation
Hors ligne et testée
Contrôler sur l’écran
Choisir et initialiser
Vérifiez le fabricant, le vendeur et l’intégrité du colis. Créez une nouvelle phrase sur l’appareil ; une phrase imprimée dans la boîte est un signal d’alerte.
Sauvegarder et tester
Notez la phrase hors ligne, protégez-la de l’eau et du feu et séparez les lieux de stockage. Testez la restauration selon la procédure officielle avant de déposer des sommes importantes.
Signer avec attention
Vérifiez réseau, destinataire, montant et permissions sur l’écran matériel. Une signature trompeuse ou une adresse remplacée peut vider un portefeuille malgré l’appareil.
Prévoir la perte
La phrase ou le mécanisme de récupération permet de restaurer l’accès si l’appareil casse. Documentez une procédure compréhensible pour les personnes autorisées sans exposer le secret.
Vérifier la signature sur l’appareil
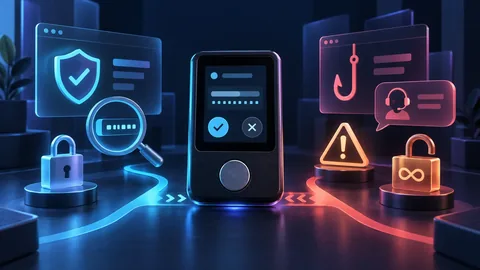
Un portefeuille matériel réduit l’exposition de la clé, mais un ordinateur compromis peut proposer une mauvaise adresse ou une autorisation excessive. L’écran de l’appareil reste le point de contrôle décisif.
- Achetez par un canal fiable et initialisez vous-même la phrase.
- Testez la restauration de la sauvegarde sans saisir la phrase sur un site.
Cas pratique : décision et limites
L’écran de l’ordinateur affiche une adresse correcte, mais l’appareil montre une autre destination. Refusez la signature et examinez l’origine de la demande : le matériel sert à vérifier indépendamment ce que l’ordinateur propose. Si l’appareil ne peut pas interpréter une opération et demande une signature opaque, son isolation ne suffit pas à rendre l’action sûre. Une phrase préremplie livrée avec l’appareil doit être considérée comme connue d’autrui.
Une vérification concrète
Comparez l’adresse sur l’appareil à la destination fiable : l’écran de l’ordinateur peut afficher une adresse différente.
Phrase supplémentaire et code PIN ont des rôles différents
Dans BIP-39, une passphrase optionnelle participe à la dérivation de la graine. Elle n’est pas le code PIN qui protège l’accès local à l’appareil. Une autre passphrase produit une autre graine valide : une erreur ne déclenche donc pas forcément un message d’échec.
- Tous les systèmes de récupération ne suivent pas BIP-39.
- Documentez la méthode utilisée sans exposer les secrets ensemble.
Cas pratique : un portefeuille restauré semble vide
Un solde nul après restauration ne prouve pas immédiatement la perte des fonds. Une passphrase différente, un autre compte, un chemin de dérivation ou un mauvais réseau peut expliquer un affichage inattendu.
- Suivez la procédure officielle, sans saisir les secrets sur un site Web.
- Comparez une adresse connue et évitez une réinitialisation destructive tant que l’écart n’est pas compris.
Lire une autorisation sur l’écran du portefeuille
Une interface peut appeler l’opération « connexion » alors que l’appareil vous demande de signer une autorisation de dépense. Si l’écran de l’appareil affiche un résumé lisible, vérifiez l’action, l’actif, l’adresse autorisée et la limite lorsque ces champs s’appliquent. Si l’écran affiche uniquement des données brutes ou indique une signature à l’aveugle, interrompez l’opération tant que vous ne pouvez pas vérifier les paramètres avec un outil de confiance.
Repères à vérifier
| Point | Contrôle |
|---|---|
| Appareil | Vérifier origine et initialisation |
| Sauvegarde | Hors ligne et testée |
| Signature | Contrôler sur l’écran |
Questions fréquentes
L’appareil protège-t-il contre toutes les arnaques ?
Non. Il peut signer une opération dangereuse si vous la confirmez.
Faut-il saisir la phrase sur un site ?
Non. Une page qui la demande est suspecte.
Un appareil de signature suffit-il à sauvegarder une multisignature ?
Non. Conservez les sauvegardes des clés requises et la politique décrivant le quorum, les clés publiques et les chemins utiles. Testez une dépense avec un signataire absent. Plusieurs appareils identiques ou rangés ensemble peuvent partager un même risque de panne ou de perte.
Sources vérifiables
 Bitcoin.org: Securing your wallet
 Ethereum.org: Wallets
- Bitcoin Developer Guide: Wallets
- Bitcoin BIP 174: Partially signed transactions
- BIP 39: Mnemonic and passphrase derivation
- BIP-39: Mnemonic and optional passphrase
- ERC-7730 draft: Readable signing details
Contenu pédagogique indépendant, relu à partir de documentation primaire. Aucune recommandation personnalisée ni promesse de rendement. Mis à jour le 15 novembre 2026
Préparer et poursuivre la lecture
À comprendre au préalable
- Choisir un portefeuille crypto
Un portefeuille crypto gère les clés qui autorisent les opérations ; il ne contient pas physiquement les actifs. Le bon choix dépend de votre usage, de la valeur exposée et de votre capacité à sauvegarder une phrase de récupération sans la partager.
- Signer un message : connexion, permit et droits accordés
L’absence de transaction payante ne rend pas un message inoffensif. Lisez type de demande, domaine, réseau, contrat, bénéficiaire, montant et expiration. Si le portefeuille ne permet pas d’en comprendre la portée, refusez.
Pour passer à l’étape suivante
- Sauvegarde et transmission crypto : préparer l’accès sans exposer les clés
Un bon plan sépare inventaire, secrets et instructions. Il prévoit plusieurs copies protégées, des personnes ou rôles distincts, une procédure testée et une mise à jour régulière. Ne placez jamais phrase de récupération, code et mode d’emploi complet au même endroit.
- Multisignature : quorum, sauvegardes et récupération
Une politique multisignature impose plusieurs clés pour autoriser une dépense. La sécurité dépend du seuil, de l’indépendance des détenteurs et de la sauvegarde de la politique autant que des clés elles-mêmes.