Compre num canal verificável, configure o dispositivo, guarde a frase offline e faça uma pequena transferência de teste. Confirme endereço e detalhes no ecrã.
Verificar origem e arranque

Offline e testada
Confirmar no dispositivo
Escolher e iniciar
Verifique fabricante, vendedor e embalagem. Gere uma frase nova no dispositivo; uma frase já impressa na caixa é sinal de alerta.
Guardar e testar
Anote a frase offline, proteja-a de danos e separe os locais de guarda. Teste a recuperação segundo as instruções oficiais.
Rever a assinatura
Confirme rede, destinatário, valor e permissões no ecrã. Uma autorização enganosa ou endereço trocado ainda pode causar perdas.
Preparar a perda
A frase ou mecanismo de recuperação repõe o acesso após avaria. Deixe um processo compreensível a pessoas autorizadas sem divulgar o segredo.
Confirmar a assinatura no dispositivo
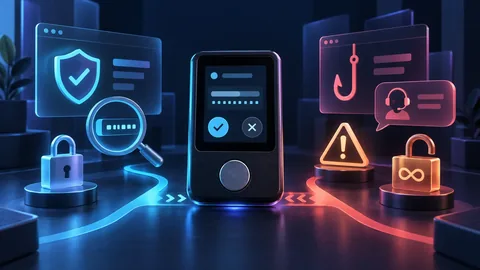
A carteira física reduz exposição da chave, mas um computador infetado pode sugerir endereço ou permissão errados. Verifique o ecrã do dispositivo.
- Compre por canal fiável e inicialize a frase pessoalmente.
- Teste a cópia sem a escrever num site.
Caso prático: decisão e limites
Computador e dispositivo mostram destinos diferentes. Recuse a assinatura: o ecrã permite verificação independente. Com assinatura cega, chaves isoladas não bastam. Considere conhecida por terceiros uma frase previamente preenchida fornecida com o aparelho.
Uma verificação concreta
Compare endereço no dispositivo e destino fiável: computador pode mostrar outro endereço.
Passphrase adicional e PIN têm funções diferentes
No BIP-39, uma passphrase opcional participa na derivação da semente. Não é o PIN que protege o acesso local ao dispositivo. Uma passphrase diferente produz outra semente válida; um erro não provoca necessariamente uma mensagem de falha.
- Nem todos os sistemas de recuperação seguem o BIP-39.
- Documente o método utilizado sem expor todos os segredos em conjunto.
Caso prático: a carteira restaurada parece vazia
Um saldo zero após a recuperação não prova imediatamente a perda dos fundos. Outra passphrase, outra conta, um caminho de derivação ou uma rede errada podem explicar a apresentação inesperada.
- Siga o procedimento oficial sem introduzir segredos num site.
- Compare um endereço conhecido e evite reposições destrutivas até compreender a diferença.
Ler a autorização no ecrã da carteira
Uma interface pode chamar «ligação» à operação enquanto o dispositivo pede para assinar uma autorização de despesa. Se o ecrã do dispositivo mostrar um resumo legível, confirme a ação, o ativo, o endereço autorizado e o limite, quando aplicáveis. Se mostrar apenas dados sem interpretação ou avisar que a assinatura é às cegas, interrompa a operação até poder verificar os parâmetros com uma ferramenta de confiança.
Pontos a verificar
| Ponto | Controlo |
|---|---|
| Dispositivo | Verificar origem e arranque |
| Cópia | Offline e testada |
| Assinatura | Confirmar no dispositivo |
Perguntas frequentes
Impede todas as burlas?
Não. Ainda pode confirmar uma transação prejudicial.
Introduzir a frase num site?
Não. Um pedido desses é suspeito.
Um dispositivo guarda sozinho uma multisig?
Não. Conserve chaves necessárias e política com quorum, chaves públicas e percursos. Teste uma despesa sem um signatário. Dispositivos idênticos ou juntos podem partilhar riscos de falha ou perda.
Fontes verificáveis
 Bitcoin.org: Securing your wallet
 Ethereum.org: Wallets
- Bitcoin Developer Guide: Wallets
- Bitcoin BIP 174: Partially signed transactions
- BIP 39: Mnemonic and passphrase derivation
- BIP-39: Mnemonic and optional passphrase
- ERC-7730 draft: Readable signing details
Conteúdo educativo independente revisto com documentação primária. Sem recomendação personalizada nem promessa de retorno. Atualizado em 15 de novembro de 2026
Preparar e continuar a leitura
Conceitos prévios
- Como escolher uma carteira cripto
Uma carteira gere as chaves que autorizam operações; não contém fisicamente os ativos. A escolha depende do uso, do valor exposto e da capacidade de proteger a frase de recuperação.
- Assinaturas de mensagens: acesso, permit e permissões
Sem transação imediata não significa sem risco. Verifique tipo, domínio, rede, contrato, beneficiário, valor e prazo. Recuse pedidos incompreensíveis.
Passar à próxima etapa
- Cópia e herança cripto: preservar acesso sem expor chaves
Um plano sólido separa inventário, segredos e instruções. Usa cópias protegidas, pessoas ou funções distintas, recuperação testada e revisões. Nunca guarde frase, código e instruções completas no mesmo local.
- Multisig: quorum, cópias e recuperação
Multisig exige várias chaves. Limiar, independência dos titulares e cópia da política são tão importantes como as chaves privadas.