Acquista da un canale verificabile, inizializza personalmente il dispositivo, conserva la frase offline ed esegui un piccolo invio di prova. Controlla indirizzo e dettagli sullo schermo.
Verificare origine e avvio
Offline e provato
Controllare sul dispositivo
Scegliere e inizializzare
Verifica produttore, venditore e confezione. Genera una nuova frase sul dispositivo; una frase già stampata nella scatola è un segnale di allarme.
Salvare e provare
Annota la frase offline, proteggila dai danni e separa i luoghi di conservazione. Prova il ripristino seguendo le istruzioni ufficiali.
Verificare la firma
Controlla rete, destinatario, importo e permessi sullo schermo. Un’approvazione ingannevole o un indirizzo sostituito può ancora causare perdite.
Preparare la perdita
La frase o il meccanismo di recupero ripristina l’accesso dopo un guasto. Lascia una procedura comprensibile agli autorizzati senza rivelare il segreto.
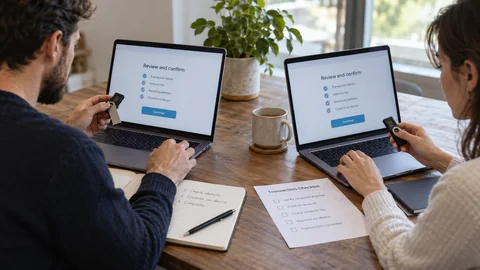
Verificare la firma sul dispositivo
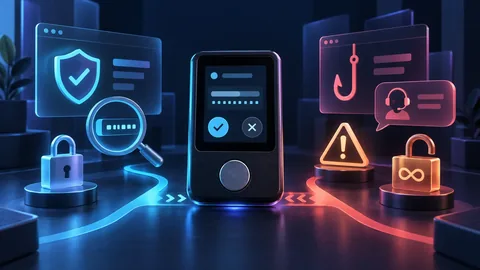
Il wallet fisico riduce l’esposizione della chiave, ma un computer infetto può proporre indirizzo o permesso errato. Controlla lo schermo del dispositivo.
- Acquista da canale affidabile e inizializza la frase da te.
- Prova il backup senza inserirlo in un sito.
Caso pratico: decisione e limiti
Computer e dispositivo mostrano destinazioni diverse. Rifiuta la firma: lo schermo consente una verifica indipendente. Con firma cieca, chiavi isolate non bastano. Considera nota a terzi una frase già compilata fornita insieme al dispositivo.
Una verifica concreta
Confrontate indirizzo sul dispositivo e destinazione affidabile: computer può mostrare altro indirizzo.
Passphrase aggiuntiva e PIN hanno ruoli diversi
In BIP-39, una passphrase opzionale partecipa alla derivazione del seed. Non è il PIN che protegge l’accesso locale al dispositivo. Una passphrase diversa produce un altro seed valido: un errore non genera necessariamente un messaggio di mancata riuscita.
- Non tutti i sistemi di recupero seguono BIP-39.
- Documentare il metodo utilizzato senza esporre tutti i segreti insieme.
Caso pratico: il portafoglio ripristinato sembra vuoto
Un saldo nullo dopo il recupero non dimostra subito la perdita dei fondi. Una passphrase diversa, un altro conto, un percorso di derivazione o una rete errata possono spiegare la visualizzazione inattesa.
- Seguire la procedura ufficiale senza inserire segreti su un sito web.
- Confrontare un indirizzo conosciuto ed evitare ripristini distruttivi finché la differenza non è chiarita.
Leggere l’autorizzazione sullo schermo del portafoglio
Un sito può chiamare «connessione» un’operazione mentre il dispositivo chiede di firmare un’autorizzazione di spesa. Se lo schermo mostra un riepilogo leggibile, controlla l’azione, l’asset, l’indirizzo autorizzato e il limite, quando applicabili. Se mostra solo dati grezzi o avverte che la firma è alla cieca, interrompi l’operazione finché non puoi verificare i parametri con uno strumento affidabile.
Punti da verificare
| Punto | Controllo |
|---|---|
| Dispositivo | Verificare origine e avvio |
| Backup | Offline e provato |
| Firma | Controllare sul dispositivo |
Domande frequenti
Blocca tutte le truffe?
No. Puoi comunque confermare una transazione dannosa.
Inserire la frase in un sito?
No. Una richiesta del genere è sospetta.
Un dispositivo salva da solo una multisig?
No. Conservate chiavi necessarie e politica con quorum, chiavi pubbliche e percorsi. Provate una spesa senza un firmatario. Dispositivi identici o vicini possono condividere rischi di guasto o perdita.
Fonti verificabili
 Bitcoin.org: Securing your wallet
 Ethereum.org: Wallets
- Bitcoin Developer Guide: Wallets
- Bitcoin BIP 174: Partially signed transactions
- BIP 39: Mnemonic and passphrase derivation
- BIP-39: Mnemonic and optional passphrase
- ERC-7730 draft: Readable signing details
Contenuto educativo indipendente verificato su documentazione primaria. Nessuna raccomandazione personale o promessa di rendimento. Aggiornato il 15 novembre 2026
Prepararsi e continuare la lettura
Concetti preliminari
- Come scegliere un wallet crypto
Un wallet gestisce le chiavi che autorizzano le operazioni; non contiene fisicamente gli asset. La scelta dipende dall’uso, dal valore esposto e dalla capacità di proteggere la frase di recupero.
- Firme di messaggi: accesso, permit e permessi
Nessuna transazione immediata non significa nessun rischio. Leggi tipo, dominio, rete, contratto, beneficiario, importo e scadenza. Rifiuta richieste incomprensibili.
Passare al prossimo passo
- Backup ed eredità crypto: conservare l’accesso senza esporre le chiavi
Un piano solido separa inventario, segreti e istruzioni. Usa copie protette, persone o ruoli distinti, recupero testato e revisioni regolari. Non conservare seed, codice e istruzioni complete nello stesso luogo.
- Multisig: quorum, backup e recupero
La multisignature richiede più chiavi. Soglia, indipendenza dei titolari e backup della politica contano quanto le chiavi private.