Las estafas combinan urgencia, suplantación y pagos irreversibles. Detén la conversación, localiza el servicio por un canal oficial independiente, nunca compartas la frase y rechaza rentabilidades garantizadas.

El soporte legítimo nunca necesita tu frase.
Verifica la petición de forma independiente.
Dominio, identidad, red, dirección, importe y permisos.
Escenarios frecuentes
El falso soporte ofrece validar el monedero. La falsa oportunidad promete beneficios o regalos. El phishing copia una web y pide conexión o firma. Después aparecen falsos recuperadores.
- Falso soporte
- Inversión garantizada
- Airdrop inventado
- Web copiada
- Falsa recuperación
Verificar antes de actuar
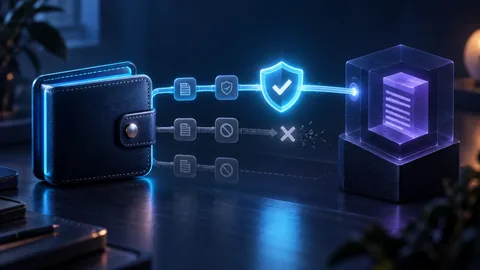
No abras el enlace recibido. Usa un favorito o escribe el dominio oficial. Comprueba identidad, destino, red y poderes de la firma. Rechaza permisos ilimitados o confusos.
- Pausa voluntaria
- Comparar dominio
- Buscar anuncio oficial
- Limitar importe y permisos
Si se expuso un secreto
Corta el contacto y no firmes. Desde un dispositivo limpio cambia accesos. Si revelaste la frase, crea otro monedero y mueve lo que quede. Revisa y revoca permisos.
Conservar y denunciar
Guarda URL, identificadores, horas, perfiles y capturas sin secretos. Contacta al proveedor y a la autoridad competente. Rechaza recuperaciones garantizadas.
Comprobar una petición inesperada
Un mensaje privado con logotipo oficial no demuestra la identidad del remitente ni una urgencia real. Entra al servicio por su dirección conocida y contacta con soporte por ese canal, sin seguir el enlace recibido.
- Nunca reveles frase de recuperación, clave privada ni código de verificación.
- Guarda URL, mensaje y hora si necesitas denunciar el intento.
Caso práctico: decisión y límites
Un mensaje promete un reembolso si firmas o pagas primero un « desbloqueo ». Detente y visita el servicio por una dirección verificada. Conserva mensaje y dominio sin exponer secretos. Logos y testimonios no prueban legitimidad; el supuesto recuperador puede ser otra estafa.
Una comprobación concreta
Busque solicitud en cuenta desde marcador verificado. Un logo no prueba origen.
Caso hipotético: una retirada pequeña no valida una plataforma
Una interfaz muestra 1 800 € de beneficios y permite retirar 20 €. Después exige 300 € de «impuesto» a una dirección privada para liberar el resto. La retirada pequeña no demuestra beneficios reales ni fiabilidad. Compare destinatarios con condiciones e identidad comprobadas de forma independiente. Un saldo mostrado no es prueba de fondos disponibles.
- Conserve URL, mensajes, referencias de pago y cronología; las capturas necesitan contexto.
- Compruebe contactos por un canal oficial localizado fuera de la conversación.
- Un nuevo contacto que promete recuperar fondos por un anticipo puede prolongar el fraude.
Ocultar el token en el monedero
Cambia la lista visible; no modifica el saldo ni los permisos en la cadena.
- Finaliza la conexión de la interfaz; un permiso registrado en la cadena puede seguir activo.
- Protege el acceso local según el programa; no sustituye la clave privada ni revoca permisos.
Proteger tus cuentas frente a páginas de acceso falsas
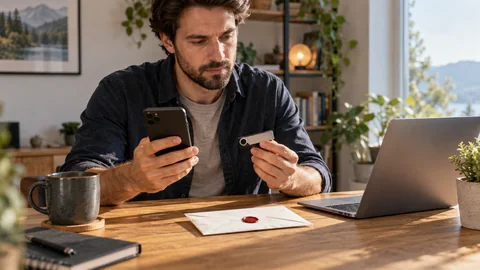
Si el servicio lo permite, utiliza una clave de acceso (passkey) o una llave de seguridad FIDO tanto para la cuenta de la plataforma como para el correo de recuperación. La autenticación queda vinculada al sitio donde se configuró. Puedes acabar introduciendo un código SMS o de un solo uso en una página falsa. Entra desde un marcador o la aplicación oficial y revisa también los métodos de recuperación. La frase de recuperación de una cartera de autocustodia sigue siendo un secreto distinto.
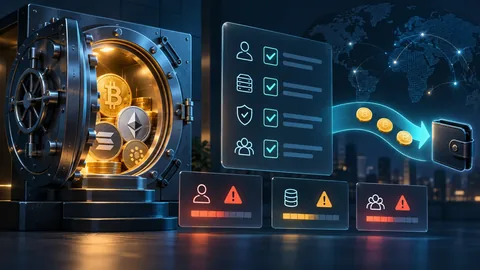
Señal, riesgo y respuesta
| Señal | Riesgo | Respuesta |
|---|---|---|
| Urgencia o secreto | Impedir verificar | Pausar y usar el canal oficial |
| Frase solicitada | Control total | No compartir y salir |
| Beneficio garantizado | Falsa oportunidad | Rechazar y comprobar |
| Permiso ilimitado | Gasto futuro | Rechazar o limitar |
Preguntas frecuentes
¿Puede soporte pedir una captura?
Oculta datos y nunca envíes frase, clave, QR de copia ni código 2FA.
¿Basta con desconectar?
No. Algunos permisos on-chain siguen activos hasta revocarlos.
¿Se revierte una transacción fraudulenta?
Normalmente no tras confirmarse. Avisa y evita falsos recuperadores.
Fuentes verificables
 FTC: Cryptocurrency scams
 CISA: Recognize and report phishing
 Ethereum.org: Security and scam prevention
- W3C: WebAuthn public-key authentication
- CISA: Phishing-resistant authentication
Contenido educativo independiente revisado con documentación primaria. Sin recomendaciones personalizadas ni promesas de rentabilidad. Actualizado el 15 de noviembre de 2026
Preparar y continuar la lectura
Conceptos previos
- Cómo elegir un monedero cripto
Un monedero gestiona las claves que autorizan operaciones; no guarda físicamente los activos. La elección depende del uso, el valor expuesto y tu capacidad para proteger la frase de recuperación.
- Firmas de mensajes: acceso, permit y permisos
Sin transacción inmediata no significa sin riesgo. Revisa tipo, dominio, red, contrato, beneficiario, importe y vencimiento. Rechaza solicitudes cuyo alcance no entiendas.
Continuar con el siguiente paso
- Qué hacer tras un incidente de seguridad cripto
Deja de firmar. Usa un dispositivo fiable y una frase nueva si quedó expuesta. Un bot puede robar los fondos añadidos para comisiones: consulta primero el soporte oficial del monedero.
- Permisos de tokens: revisar y revocar autorizaciones
En cada red revisa contrato autorizado, token y límite. Revoca permisos innecesarios con una herramienta fiable y confirma la operación. Si se ha filtrado la frase de recuperación, revocar no basta.