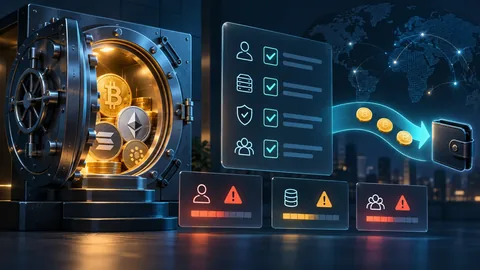
As burlas combinam urgência, falsa identidade e pagamentos irreversíveis. Interrompa a conversa, encontre o serviço por um canal oficial independente, nunca partilhe a frase e rejeite retornos garantidos.

O suporte legítimo nunca precisa da frase.
Verifique o pedido de forma independente.
Domínio, identidade, rede, endereço, valor e permissões.
Cenários frequentes
O falso suporte quer validar a carteira. A falsa oportunidade promete retorno ou oferta. O phishing copia um site e pede ligação ou assinatura. Depois surgem falsos recuperadores.
- Falso suporte
- Investimento garantido
- Airdrop inventado
- Site copiado
- Falsa recuperação
Verificar antes de agir
Não abra o link recebido. Use um favorito ou escreva o domínio oficial. Confirme identidade, destino, rede e poderes da assinatura. Rejeite permissões ilimitadas ou pouco claras.
- Pausa voluntária
- Comparar o domínio
- Procurar anúncio oficial
- Limitar valor e permissões
Se um segredo foi exposto
Corte o contacto e não assine. Num dispositivo limpo altere acessos. Se a frase foi revelada, crie nova carteira e mova o restante. Reveja e revogue autorizações.
Guardar e comunicar
Guarde URL, identificadores, horas, perfis e capturas sem segredos. Contacte fornecedor e autoridade competente. Rejeite recuperações garantidas.
Verificar um pedido inesperado
Uma mensagem privada com logótipo oficial não prova a identidade nem uma urgência. Procure o serviço pelo endereço conhecido e contacte o apoio por esse canal, sem seguir a ligação recebida.
- Nunca revele frase de recuperação, chave privada ou código de confirmação.
- Guarde URL, mensagem e hora para eventual denúncia.
Caso prático: decisão e limites
Uma mensagem promete reembolso após uma assinatura ou pagamento de « desbloqueio ». Pare e abra um endereço verificado. Guarde mensagem e domínio sem expor segredos. Logótipos e testemunhos não provam legitimidade; o recuperador pode ser outra burla.
Uma verificação concreta
Procure pedido na conta aberta num favorito verificado. Logótipos não provam origem.
Caso hipotético: pequeno levantamento não valida uma plataforma
Uma interface mostra 1 800 € de ganhos e permite levantar 20 €. Depois pede 300 € de «imposto» para um endereço privado. O levantamento não prova ganhos reais nem fiabilidade. Compare destinatários com condições e identidade verificadas de forma independente. Um saldo mostrado não demonstra fundos disponíveis.
- Conserve URL, mensagens, referências e cronologia; capturas precisam de contexto.
- Verifique contactos por canal oficial localizado fora da conversa.
- Um novo contacto prometendo recuperação contra adiantamento pode prolongar a fraude.
Ocultar o token na carteira
Altera a lista apresentada; não muda o saldo nem as autorizações na cadeia.
- Termina a ligação à interface; uma autorização já registada na cadeia pode continuar ativa.
- Protege o acesso local conforme o programa; não substitui a chave privada nem revoga autorizações.
Proteger contas contra ecrãs de início de sessão falsos
Se o serviço o permitir, use uma chave de acesso (passkey) ou chave de segurança FIDO para a conta da plataforma e o e-mail de recuperação. A autenticação fica associada ao site onde foi configurada. Um código SMS ou de utilização única pode ser introduzido num site falso. Abra o serviço através de um favorito ou da aplicação oficial e reveja as opções de recuperação. A frase de recuperação de uma carteira de autocustódia continua a ser um segredo distinto.
Sinal, risco e resposta
| Sinal | Risco | Resposta |
|---|---|---|
| Urgência ou segredo | Impedir verificação | Pausar e usar canal oficial |
| Frase pedida | Controlo total | Não partilhar e sair |
| Retorno garantido | Falsa oportunidade | Rejeitar e verificar |
| Permissão ilimitada | Gasto futuro | Rejeitar ou limitar |
Perguntas frequentes
O suporte pode pedir uma captura?
Oculte dados e nunca envie frase, chave, QR de cópia ou código 2FA.
Desligar a carteira basta?
Não. Autorizações on-chain podem ficar ativas até serem revogadas.
Uma transação fraudulenta pode ser anulada?
Geralmente não após confirmação. Avise e evite falsos recuperadores.
Fontes verificáveis
 FTC: Cryptocurrency scams
 CISA: Recognize and report phishing
 Ethereum.org: Security and scam prevention
- W3C: WebAuthn public-key authentication
- CISA: Phishing-resistant authentication
Conteúdo educativo independente revisto com documentação primária. Sem recomendação personalizada nem promessa de retorno. Atualizado em 15 de novembro de 2026
Preparar e continuar a leitura
Conceitos prévios
- Como escolher uma carteira cripto
Uma carteira gere as chaves que autorizam operações; não contém fisicamente os ativos. A escolha depende do uso, do valor exposto e da capacidade de proteger a frase de recuperação.
- Assinaturas de mensagens: acesso, permit e permissões
Sem transação imediata não significa sem risco. Verifique tipo, domínio, rede, contrato, beneficiário, valor e prazo. Recuse pedidos incompreensíveis.
Passar à próxima etapa
- O que fazer após um incidente de segurança cripto
Pare de assinar. Use um dispositivo fiável e uma frase nova se foi exposta. Um bot pode roubar os fundos adicionados para taxas: consulte primeiro o suporte oficial da carteira.
- Aprovações de tokens: verificar e revogar permissões
Em cada rede, veja contrato autorizado, token e limite. Revogue permissões desnecessárias com ferramenta fiável e confirme a operação. Se a frase de recuperação foi exposta, revogar não basta.