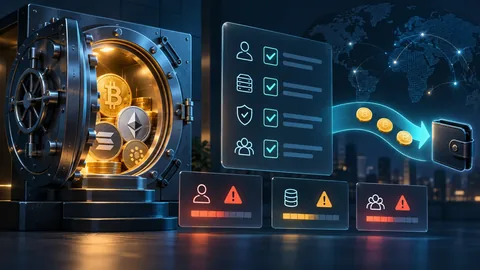
Le truffe combinano spesso urgenza, identità falsa e pagamenti irreversibili. Interrompi la conversazione, trova il servizio da un canale ufficiale indipendente, non condividere la frase e rifiuta rendimenti garantiti.
Il supporto legittimo non richiede la frase.
Verifica la richiesta in modo indipendente.

Dominio, identità, rete, indirizzo, importo e permessi.
Scenari frequenti
Il falso supporto vuole convalidare il wallet. La falsa opportunità promette guadagni o regali. Il phishing copia un sito e chiede connessione o firma. Poi arrivano falsi recuperatori.
- Falso supporto
- Investimento garantito
- Airdrop inventato
- Sito copiato
- Falso recupero
Verificare prima di agire
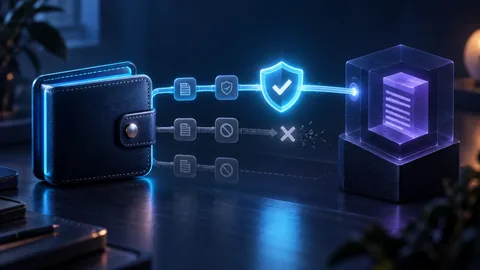
Non aprire il link ricevuto. Usa un preferito o digita il dominio ufficiale. Controlla identità, destinazione, rete e poteri della firma. Rifiuta permessi illimitati o poco chiari.
- Pausa volontaria
- Confrontare il dominio
- Cercare l’annuncio ufficiale
- Limitare importo e permessi
Se un segreto è esposto
Interrompi il contatto e non firmare. Da un dispositivo pulito cambia gli accessi. Se la frase è nota, crea un nuovo wallet e sposta il residuo. Controlla e revoca le autorizzazioni.
Conservare e segnalare
Salva URL, identificativi, orari, profili e schermate senza segreti. Contatta il fornitore e l’autorità competente. Rifiuta recuperi garantiti.
Verificare una richiesta inattesa
Un messaggio privato con logo ufficiale non dimostra né identità né urgenza. Raggiungi il servizio dal suo indirizzo già noto e contatta l’assistenza tramite quel canale, senza seguire il link ricevuto.
- Non comunicare mai frase di recupero, chiave privata o codice di verifica.
- Conserva URL, messaggio e orario per un’eventuale segnalazione.
Caso pratico: decisione e limiti
Un messaggio promette un rimborso dopo una firma o un pagamento di « sblocco ». Fermati e apri un indirizzo verificato. Conserva messaggio e dominio senza esporre segreti. Loghi e testimonianze non provano autenticità; il recuperatore può essere un’altra truffa.
Una verifica concreta
Cercate richiesta nel conto da preferito verificato. Un logo non prova origine.
Caso ipotetico: un piccolo prelievo non convalida una piattaforma
Un’interfaccia mostra 1 800 € di guadagni e permette un prelievo di 20 €. Poi chiede 300 € di «imposta» a un indirizzo privato per liberare il resto. Il piccolo prelievo non prova guadagni reali o affidabilità. Confrontate beneficiari con condizioni e identità verificate indipendentemente. Il saldo mostrato non dimostra fondi disponibili.
- Conservate URL, messaggi, riferimenti di pagamento e cronologia; gli screenshot richiedono contesto.
- Verificate contatti tramite un canale ufficiale trovato fuori dalla conversazione.
- Un nuovo contatto che promette recupero contro anticipo può prolungare la stessa frode.
Nascondere il token nel wallet
Modifica l’elenco visualizzato; non cambia saldo né permessi sulla blockchain.
- Interrompe la connessione dell’interfaccia; un permesso già registrato sulla blockchain può restare attivo.
- Protegge l’accesso locale secondo il software; non sostituisce la chiave privata e non revoca i permessi.
Proteggere gli account dalle pagine di accesso false
Se il servizio lo permette, usa una passkey o una chiave di sicurezza FIDO per l’account della piattaforma e per l’e-mail di recupero. L’autenticazione è legata al sito per cui è stata configurata. Un codice SMS o monouso può finire su una pagina falsa. Accedi da un segnalibro o dall’app ufficiale e verifica anche i metodi di recupero disponibili. La frase di recupero di un wallet in autocustodia rimane un segreto distinto.
Segnale, rischio e risposta
| Segnale | Rischio | Risposta |
|---|---|---|
| Urgenza o segreto | Impedire verifiche | Fermarsi e usare il canale ufficiale |
| Frase richiesta | Controllo totale | Non condividere e uscire |
| Rendimento garantito | Falsa opportunità | Rifiutare e verificare |
| Permesso illimitato | Spesa futura | Rifiutare o limitare |
Domande frequenti
Il supporto può chiedere una schermata?
Oscura i dati e non inviare frase, chiave, QR di backup o codice 2FA.
Basta disconnettere il wallet?
No. Alcune autorizzazioni on-chain restano attive fino alla revoca.
Si può annullare una transazione fraudolenta?
Di solito no dopo la conferma. Avvisa e evita falsi recuperatori.
Fonti verificabili
 FTC: Cryptocurrency scams
 CISA: Recognize and report phishing
 Ethereum.org: Security and scam prevention
- W3C: WebAuthn public-key authentication
- CISA: Phishing-resistant authentication
Contenuto educativo indipendente verificato su documentazione primaria. Nessuna raccomandazione personale o promessa di rendimento. Aggiornato il 15 novembre 2026
Prepararsi e continuare la lettura
Concetti preliminari
- Come scegliere un wallet crypto
Un wallet gestisce le chiavi che autorizzano le operazioni; non contiene fisicamente gli asset. La scelta dipende dall’uso, dal valore esposto e dalla capacità di proteggere la frase di recupero.
- Firme di messaggi: accesso, permit e permessi
Nessuna transazione immediata non significa nessun rischio. Leggi tipo, dominio, rete, contratto, beneficiario, importo e scadenza. Rifiuta richieste incomprensibili.
Passare al prossimo passo
- Cosa fare dopo un incidente di sicurezza crypto
Smetti di firmare. Usa un dispositivo affidabile e una nuova frase se è esposta. Un bot può rubare i fondi aggiunti per le commissioni: consulta prima il supporto ufficiale del wallet.
- Permessi dei token: verificare e revocare le autorizzazioni
Su ogni rete controlla destinatario autorizzato, token e limite. Revoca i permessi inutili con uno strumento affidabile e verifica l’operazione confermata. Se la frase di recupero è esposta, non basta.