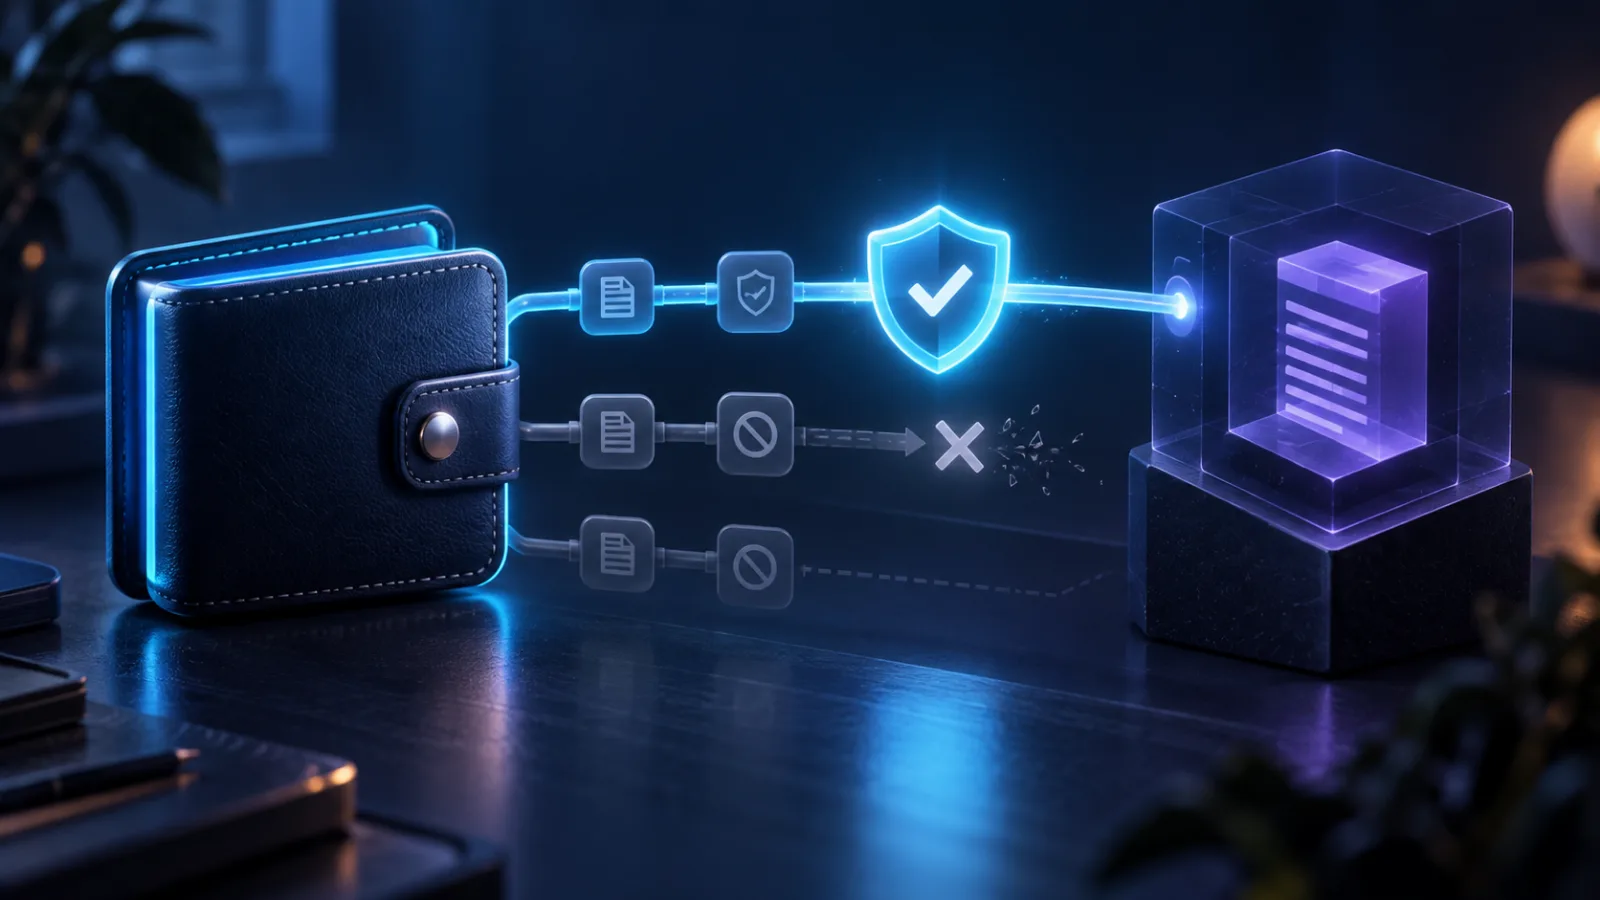
Su ogni rete controlla destinatario autorizzato, token e limite. Revoca i permessi inutili con uno strumento affidabile e verifica l’operazione confermata. Se la frase di recupero è esposta, non basta.

Token, destinatario e limite
Disconnettere e revocare
Fonte affidabile
Riconoscere permesso
Un’autorizzazione ERC-20 consente a un indirizzo o contratto di spendere un token fino a un limite. Controlla rete, contratto del token, beneficiario e importo; un limite illimitato aumenta l’esposizione.
Distinguere azioni
Disconnettere un sito termina una sessione, ma di norma non rimuove il permesso on-chain. Una firma di messaggio o permesso fuori catena può seguire regole diverse: leggi ogni richiesta.
Controllare accessi
Apri personalmente lo strumento del wallet o un explorer noto, scegli la rete giusta e confronta gli indirizzi con le attività. Evita link urgenti ricevuti per messaggio.
Revocare con attenzione
Riduci o annulla un permesso inutile. La revoca è normalmente una transazione e può richiedere l’asset nativo per le commissioni. Leggi i dati prima di firmare e attendi conferma.
Verificare dopo
Aggiorna l’elenco dopo la conferma. Revocare non recupera asset già trasferiti né protegge chiave o frase compromessa; serve un piano di migrazione da un dispositivo pulito.
Confermare la revoca
Chiudere la sessione wallet non elimina i permessi onchain. La revoca richiede transazione sulla rete corretta, costi e conferma.
- Verifica contratto, beneficiario e limite sull’explorer.
- Una frase esposta richiede nuove chiavi.
Caso pratico: decisione e limiti
Revocare uno spender non copre necessariamente firme precedenti fuori catena. Distingui allowance, permit e operatore NFT; una lista può essere incompleta. Conferma rete e contratto. Con chiavi compromesse, ridurre permessi non impedisce nuove firme dell’aggressore.
Una verifica concreta
Rileggete spender e allowance dopo conferma: disconnettere sito non cancella permesso on-chain.
Caso ipotetico: revoca verificata sulla rete sbagliata
Un permesso viene concesso sulla rete A e controllato su un explorer della rete B. L’indirizzo può apparire uguale con stati distinti. Registrate rete, contratto del token, owner e spender. Una revoca pendente non è confermata; scollegare il sito dall’interfaccia del wallet non dimostra la scomparsa dell’autorizzazione.
- Controllate allowance sul contratto e rete corretti dopo l’esecuzione.
- Conservate hash e stato; verificate costi e saldo nativo richiesti.
- Una firma off-chain ancora valida può produrre permessi successivi secondo il contratto; esaminate anche le firme.
Leggere il limite di un’autorizzazione nell’unità corretta
Il valore di allowance usa le unità intere del token. Esempio ipotetico: un limite di 1000000 con 6 decimali rappresenta 1 token, non un milione. Un intero molto grande può corrispondere a un permesso mostrato come illimitato. La conversione aiuta a leggere il limite, ma non riduce i diritti già concessi.
- Confrontate owner, spender, contratto del token e rete prima dell’importo.
- Per modificare il permesso usate un’interfaccia verificata; il convertitore non firma né revoca.
Riconoscere i due livelli di autorizzazione di Permit2
Il titolare concede prima un’autorizzazione a Permit2 nel contratto ERC-20 del token. Permit2 può poi registrare un’autorizzazione a tempo per un’app o usare una firma per un singolo trasferimento. Per verificare una revoca, annota rete, contratto del token, indirizzo di Permit2 e soggetto autorizzato. Controlla separatamente l’autorizzazione ERC-20 e quella eventualmente registrata in Permit2.
Convertire le unità di un token senza arrotondare →
Punti di controllo
| Tema | Verifica |
|---|---|
| Riconoscere permesso | Token, destinatario e limite |
| Distinguere azioni | Disconnettere e revocare |
| Controllare accessi | Fonte affidabile |
| Revocare con attenzione | Confermare operazione |
| Verificare dopo | Rischio residuo |
Disconnettere, revocare o firmare: cosa cambia?
La connessione a un sito, il permesso di spesa e la firma sono meccanismi distinti. Gli esempi riguardano un token ERC-20 convenzionale; alcuni contratti usano regole diverse.

| Azione | Effetto reale | Verifica utile |
|---|---|---|
| Disconnettere il sito | Interrompe la connessione dell’interfaccia; un permesso già registrato sulla blockchain può restare attivo. | Controlla separatamente i permessi del token. |
| Confermare approve(spender, 0) | Azzera questo permesso nel contratto ERC-20 interessato, se la transazione riesce. | Verifica rete, token, indirizzo autorizzato e nuovo stato dopo la conferma. |
| Firmare un permit ERC-2612 | Crea un’autorizzazione firmata che un terzo può presentare. La sola firma non modifica ancora allowance. | Esamina spender, value, nonce, deadline e dominio di firma. |
| Attendere la deadline del permit | Impedisce di presentare quel permit dopo la scadenza; non elimina un’autorizzazione già creata. | Rileggi allowance: una firma scaduta nell’interfaccia non ne determina lo stato. |
| Nascondere il token nel wallet | Modifica l’elenco visualizzato; non cambia saldo né permessi sulla blockchain. | Consulta il contratto con un explorer della rete. |
| Cambiare la password del wallet | Protegge l’accesso locale secondo il software; non sostituisce la chiave privata e non revoca i permessi. | Distingui sicurezza del dispositivo, chiave compromessa e permessi dei contratti. |
Domande frequenti
Basta disconnettere il wallet?
No. Un permesso on-chain può restare attivo.
Revocare chiude una posizione DeFi?
Di norma cambia il permesso di spesa; la posizione esistente è distinta. Controlla il protocollo.
Perché la revoca ha un costo?
Modificare il permesso è una transazione di rete e richiede di solito il suo asset nativo.
Allowance ERC-20 permette spesa di ETH nativo?
Riguarda token del contratto, non automaticamente ETH nativo. Transazioni, deleghe e altri permessi possono avere effetti maggiori. Identificate richiesta esatta; allowance non riassume tutti i poteri.
Fonti verificabili
 Ethereum.org: Revoke token access
- ERC-20: Token standard
- Ethereum.org: Security
- ERC-2612: Permit, nonce and deadline
- EIP-712: Signing domain
- Uniswap: Permit2 approval layers
Contenuto educativo indipendente verificato su documentazione primaria. Nessuna raccomandazione personale o promessa di rendimento. Aggiornato il 15 novembre 2026
Prepararsi e continuare la lettura
Concetti preliminari
- Come scegliere un wallet crypto
Un wallet gestisce le chiavi che autorizzano le operazioni; non contiene fisicamente gli asset. La scelta dipende dall’uso, dal valore esposto e dalla capacità di proteggere la frase di recupero.
- Firme di messaggi: accesso, permit e permessi
Nessuna transazione immediata non significa nessun rischio. Leggi tipo, dominio, rete, contratto, beneficiario, importo e scadenza. Rifiuta richieste incomprensibili.
Passare al prossimo passo
- Riconoscere ed evitare le truffe crypto
Le truffe combinano spesso urgenza, identità falsa e pagamenti irreversibili. Interrompi la conversazione, trova il servizio da un canale ufficiale indipendente, non condividere la frase e rifiuta rendimenti garantiti.
- Cosa fare dopo un incidente di sicurezza crypto
Smetti di firmare. Usa un dispositivo affidabile e una nuova frase se è esposta. Un bot può rubare i fondi aggiunti per le commissioni: consulta prima il supporto ufficiale del wallet.