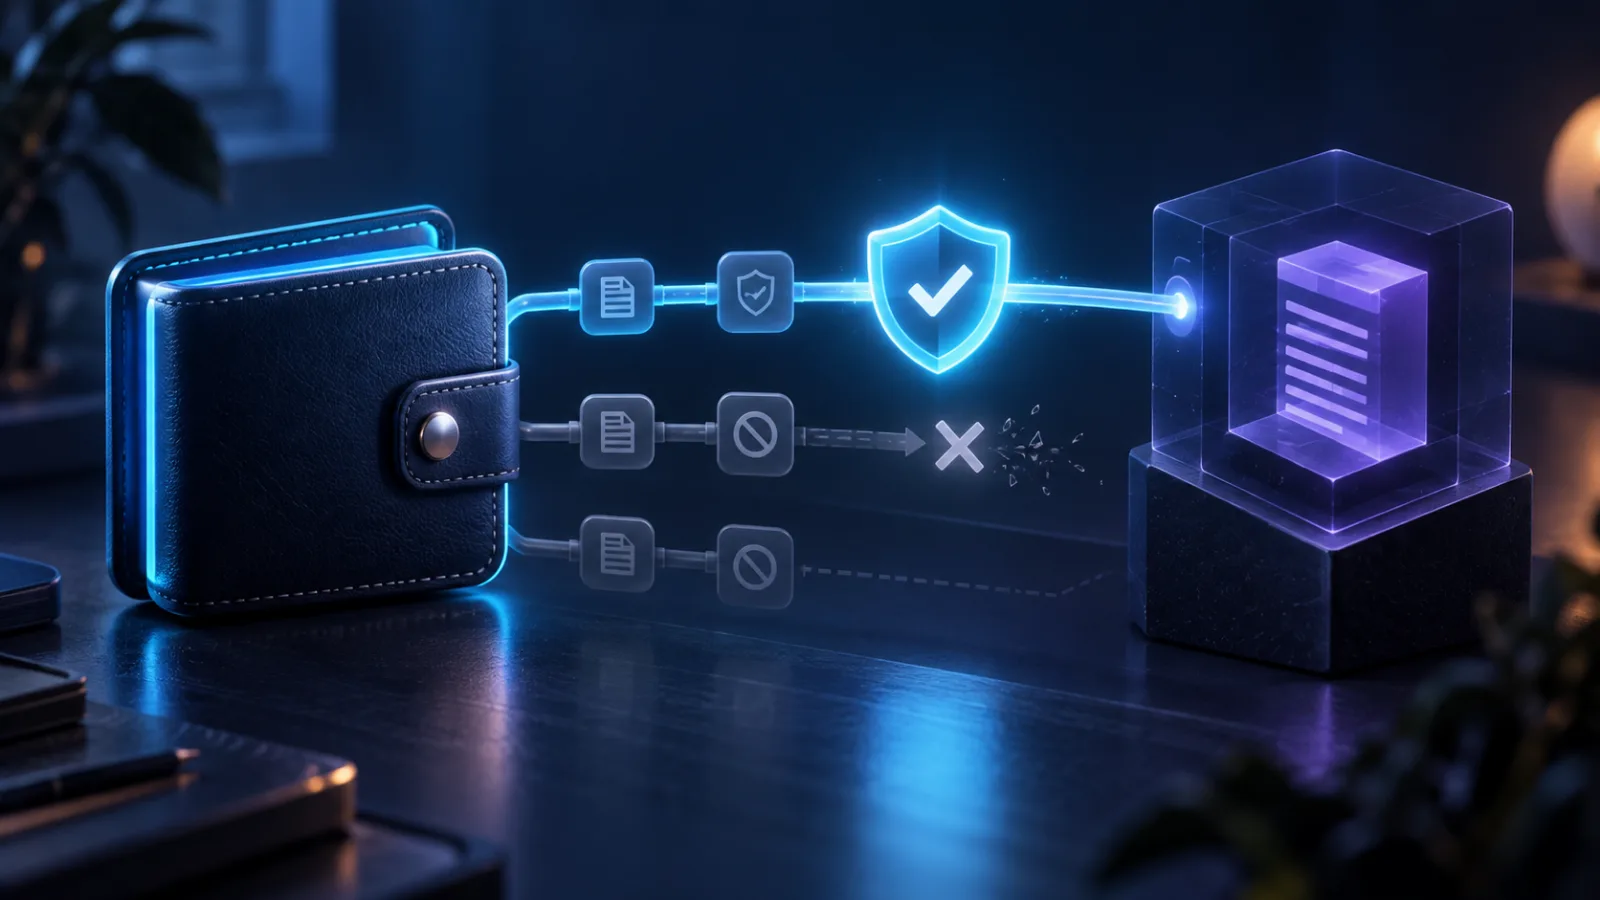
Contrôlez sur chaque réseau les contrats autorisés, le token et le plafond. Révoquez les permissions inutiles au moyen d’un outil fiable, puis vérifiez la transaction confirmée. Si votre phrase de récupération a fuité, la révocation seule ne suffit pas.

Token, contrat et plafond
Déconnexion et révocation
Utiliser une source fiable
Identifier la permission
Une autorisation ERC-20 donne à une adresse ou à un contrat le droit de dépenser un token jusqu’à une limite. Repérez le réseau, l’adresse du token, le bénéficiaire et le montant autorisé ; un accès illimité accroît l’exposition.
Distinguer les actions
Déconnecter un site du portefeuille coupe une session d’interface, mais ne supprime généralement pas l’autorisation inscrite sur la chaîne. Une signature de message ou une permission hors chaîne peut suivre d’autres règles : lisez toujours ce qui est demandé.
Examiner les accès
Ouvrez vous-même l’outil du portefeuille ou un explorateur connu, sélectionnez le bon réseau et confrontez les adresses aux opérations réellement réalisées. Évitez les liens reçus par message qui prétendent imposer une révocation urgente.
Révoquer prudemment
Réduisez ou annulez une permission devenue inutile. La révocation est normalement une transaction sur le réseau et peut demander des frais dans son actif natif. Lisez les données affichées avant de signer et attendez la confirmation.
Vérifier après action
Actualisez la liste des permissions après confirmation. Une révocation ne récupère pas les actifs déjà partis et ne protège pas une clé ou phrase de récupération compromise ; dans ce cas, suivez un plan de migration depuis un appareil sain.
Vérifier le résultat d’une révocation
Fermer une session de wallet n’annule pas les allowances déjà enregistrées. La révocation est une transaction sur le bon réseau, qui nécessite des frais et doit être confirmée avant d’être considérée effective.
- Vérifiez contrat, bénéficiaire et plafond dans un explorateur.
- Une phrase exposée exige une nouvelle clé ; révoquer ne répare pas ce secret.
Cas pratique : décision et limites
Vous révoquez un spender, mais une signature hors chaîne déjà donnée peut encore représenter un risque selon son type, son nonce et son expiration. Distinguez allowance enregistrée, permit signé et autorisation NFT ; une liste ne couvre pas forcément tous ces mécanismes. Confirmez la révocation sur le bon réseau et pour le bon contrat. Si les clés sont compromises, réduire une allowance ne neutralise pas la capacité du voleur à signer d’autres opérations.
Une vérification concrète
Relisez spender et allowance après confirmation : déconnecter le site n’efface pas la permission on-chain.
Cas fictif : permission révoquée sur le mauvais réseau
Un utilisateur donne une autorisation sur le réseau A puis utilise un explorateur du réseau B pour vérifier la révocation. L’adresse peut sembler identique, mais les états des contrats sont distincts. Documentez réseau, contrat du token, owner et spender pour retrouver la permission concernée. Une révocation en attente n’est pas une révocation confirmée ; déconnecter le site de l’interface du portefeuille ne prouve pas non plus la disparition de l’autorisation.
- Contrôlez la valeur d’allowance sur le bon contrat et le bon réseau après exécution.
- Gardez hash et statut de la révocation ; vérifiez les frais et le solde natif nécessaires.
- Une signature hors chaîne encore valide peut produire une autorisation ultérieure selon le contrat ; examinez aussi ce qui a été signé.
Lire le plafond d’une autorisation dans la bonne unité
La valeur retournée par allowance utilise les unités entières du token. Exemple fictif : un plafond de 1000000 avec 6 décimales représente 1 token, pas un million de tokens. Un entier extrêmement grand peut correspondre à une permission affichée comme illimitée. Convertir aide à lire le plafond, mais ne réduit pas les droits déjà accordés.
- Comparez owner, spender, contrat du token et réseau avant le montant.
- Pour modifier la permission, utilisez une interface vérifiée ; le convertisseur ne signe ni ne révoque rien.
Repérer les deux niveaux d’autorisation de Permit2
Le détenteur accorde d’abord une autorisation à Permit2 dans le contrat ERC‑20 du token. Permit2 peut ensuite enregistrer une autorisation limitée dans le temps pour une application, ou utiliser une signature valable pour un seul transfert. Pour vérifier une révocation, relevez le réseau, le contrat du token, l’adresse Permit2 et le bénéficiaire final. Contrôlez séparément le droit ERC‑20 accordé à Permit2 et le droit éventuel enregistré par Permit2.
Convertir les unités d’un token sans arrondi →
Points de contrôle
| Sujet | À vérifier |
|---|---|
| Identifier la permission | Token, contrat et plafond |
| Distinguer les actions | Déconnexion et révocation |
| Examiner les accès | Utiliser une source fiable |
| Révoquer prudemment | Confirmer la transaction |
| Vérifier après action | Contrôler le risque restant |
Déconnexion, révocation ou signature : quel effet ?
Une connexion à un site, une permission de dépense et une signature sont trois mécanismes distincts. Les situations ci-dessous concernent un token ERC-20 classique ; certains contrats utilisent d’autres règles.

| Action | Effet réel | Contrôle utile |
|---|---|---|
| Déconnecter le site | Coupe la connexion de l’interface ; une autorisation déjà inscrite sur la chaîne peut rester active. | Contrôlez séparément les permissions du token. |
| Confirmer approve(spender, 0) | Met à zéro cette autorisation sur le contrat ERC-20 concerné, si la transaction réussit. | Vérifiez le réseau, le token, l’adresse du dépensier et le nouvel état après confirmation. |
| Signer un permit ERC-2612 | Produit une autorisation signée qu’un tiers peut soumettre. La signature seule ne modifie pas encore allowance. | Examinez spender, value, nonce, deadline et le domaine de signature. |
| Attendre la deadline du permit | Empêche de soumettre ce permit après son échéance ; ne supprime pas une allowance déjà créée. | Relisez allowance : son état ne dépend pas de l’affichage de la signature expirée. |
| Masquer le token dans le portefeuille | Change la liste affichée dans le portefeuille ; ne change ni solde ni permissions sur la chaîne. | Consultez le contrat sur un explorateur du réseau. |
| Changer le mot de passe du portefeuille | Protège l’accès local selon le logiciel ; ne remplace pas la clé privée et ne révoque pas les permissions. | Séparez sécurité de l’appareil, compromission de clé et autorisations de contrats. |
Questions fréquentes
Déconnecter mon portefeuille suffit-il ?
Non. Une autorisation de token inscrite sur la chaîne peut rester active après la déconnexion.
Révoquer ferme-t-il une position DeFi ?
En général, la permission de dépenser change ; la position existante reste distincte. Vérifiez le protocole concerné.
Pourquoi faut-il des frais pour révoquer ?
La modification de l’autorisation est une transaction sur le réseau et nécessite habituellement son actif pour les frais.
Une allowance ERC-20 autorise-t-elle à dépenser mon ETH natif ?
L’allowance concerne le token géré par ce contrat, pas automatiquement l’ETH natif. En revanche, une transaction, une délégation de compte ou d’autres permissions peuvent produire des effets plus larges. Identifiez la demande exacte ; une liste d’allowances ne résume pas tous les pouvoirs accordés.
Sources vérifiables
 Ethereum.org: Revoke token access
- ERC-20: Token standard
- Ethereum.org: Security
- ERC-2612: Permit, nonce and deadline
- EIP-712: Signing domain
- Uniswap: Permit2 approval layers
Contenu pédagogique indépendant, relu à partir de documentation primaire. Aucune recommandation personnalisée ni promesse de rendement. Mis à jour le 15 novembre 2026
Préparer et poursuivre la lecture
À comprendre au préalable
- Choisir un portefeuille crypto
Un portefeuille crypto gère les clés qui autorisent les opérations ; il ne contient pas physiquement les actifs. Le bon choix dépend de votre usage, de la valeur exposée et de votre capacité à sauvegarder une phrase de récupération sans la partager.
- Signer un message : connexion, permit et droits accordés
L’absence de transaction payante ne rend pas un message inoffensif. Lisez type de demande, domaine, réseau, contrat, bénéficiaire, montant et expiration. Si le portefeuille ne permet pas d’en comprendre la portée, refusez.
Pour passer à l’étape suivante
- Reconnaître et éviter les arnaques crypto
Une arnaque crypto combine souvent urgence, usurpation d’identité et paiement irréversible. Arrêtez la conversation, retrouvez le service par un canal officiel indépendant, ne partagez jamais la phrase de récupération et refusez toute promesse de rendement garanti.
- Que faire après un incident de sécurité crypto ?
Cessez de signer. Utilisez un appareil sain et une nouvelle phrase si elle est exposée. Un robot voleur peut intercepter les fonds ajoutés pour les frais : consultez d’abord le support officiel du portefeuille.