Cessez de signer et documentez l’incident. Sécurisez vos comptes depuis un appareil sain. Si la phrase a été exposée, créez de nouvelles clés et déplacez les actifs restants après un test.
Sécuriser accès et sessions
Examiner puis révoquer
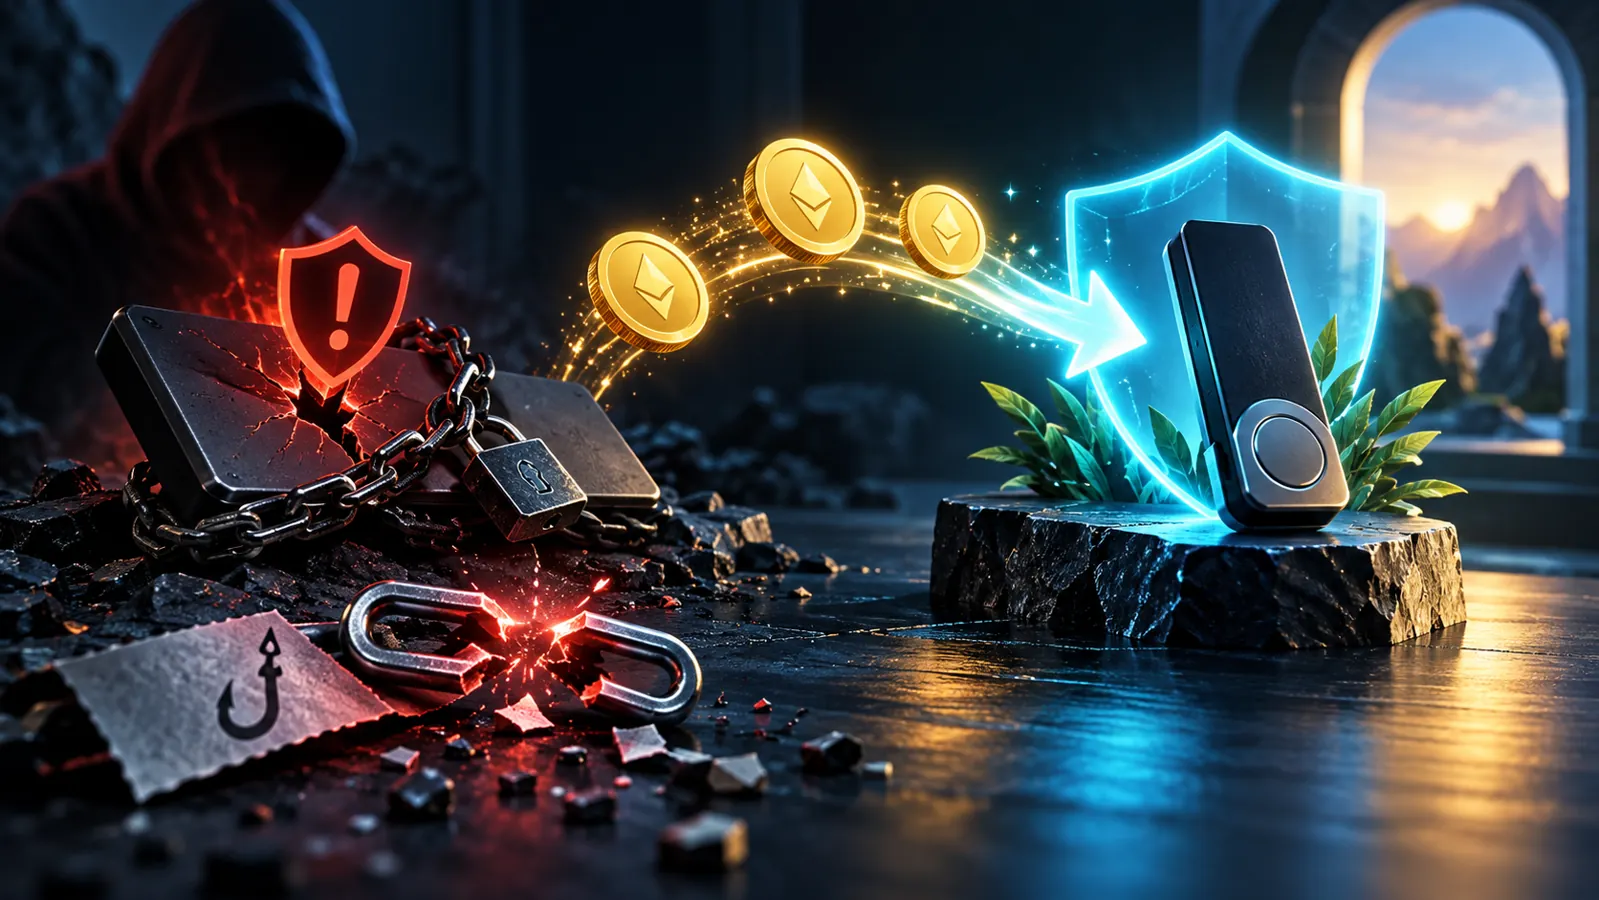
Nouvelles clés et transfert
Identifier l’exposition
Notez le domaine, les messages signés, les autorisations et les transactions. Une simple connexion, une permission de dépense et une phrase révélée ne portent pas le même risque.
Protéger les accès
Depuis le site officiel, changez vos mots de passe, fermez les sessions et contrôlez le second facteur. Si l’appareil est suspect, utilisez-en un autre avant toute opération sensible.
Traiter les clés et permissions
Une phrase exposée impose de nouvelles clés et une sauvegarde hors ligne. Une permission suspecte doit être examinée et révoquée sur chaque réseau concerné. Gardez de quoi payer les frais.
Conserver et signaler
Archivez URL, captures, horaires et hash. Avertissez le prestataire et les autorités compétentes. Ignorez les services promettant un retour garanti des fonds contre paiement.
Adapter la réaction au secret exposé
Un mot de passe volé, une autorisation de token et une phrase de récupération compromise n’appellent pas la même action. Changer le mot de passe sécurise un compte de plateforme ; révoquer une permission limite un contrat ; une phrase exposée exige un nouveau portefeuille créé sainement.
- Agissez depuis un appareil de confiance et vérifiez les adresses de destination.
- Ne payez aucun prétendu service de récupération qui demande encore un secret ou une avance.
Cas pratique : décision et limites
Si la phrase de récupération a été exposée, changer le mot de passe de l’application ne change pas les clés. Traitez les comptes dérivés concernés comme compromis et préparez une nouvelle garde sur un environnement sain. À l’inverse, une autorisation de token dangereuse appelle un diagnostic du contrat et des permissions. N’envoyez pas aveuglément des frais sur un compte qui pourrait être surveillé par un voleur automatisé ; préservez les preuves et demandez une aide vérifiable.
Une vérification concrète
Classez URL, messages, réseau et hash par heure ; excluez tout secret du dossier partagé avec le support.
À retenir
| État | Interprétation |
|---|---|
| Compte exposé | Sécuriser accès et sessions |
| Permission de token | Examiner puis révoquer |
| Phrase ou clé | Nouvelles clés et transfert |
| Appareil suspect | Passer à un appareil sain |
Questions fréquentes
Déconnecter un site suffit-il ?
Non. Une permission inscrite sur la chaîne peut rester active.
Peut-on annuler une transaction confirmée ?
Généralement non. Les opérations en attente dépendent des règles du réseau et du portefeuille.
Sources vérifiables


Contenu pédagogique indépendant, relu à partir de documentation primaire. Aucune recommandation personnalisée ni promesse de rendement. Mis à jour le 6 octobre 2026