Pare de assinar. Use um dispositivo fiável e uma frase nova se foi exposta. Um bot pode roubar os fundos adicionados para taxas: consulte primeiro o suporte oficial da carteira.
Proteger acesso e sessões

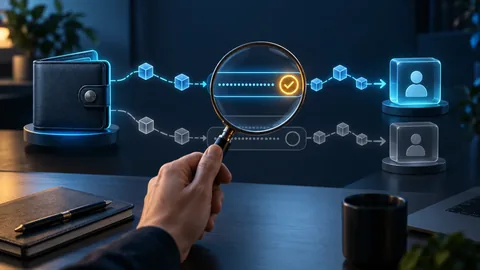
Rever e revogar
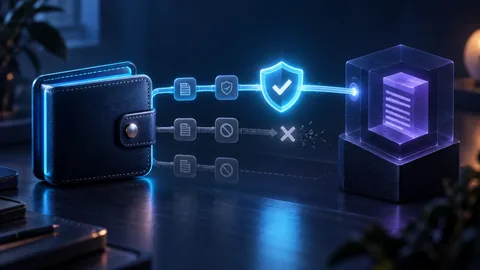
Novas chaves e transferência
Identificar a exposição
Anote domínio, mensagens assinadas, permissões e operações. Ligação, aprovação de gastos e frase revelada trazem riscos diferentes.
Proteger acessos
No site oficial mude palavras-passe, encerre sessões e reveja a autenticação. Se suspeitar de infeção, use outro dispositivo.
Tratar chaves e permissões
Uma frase exposta exige novas chaves e cópia offline. Reveja e revogue permissões suspeitas em cada rede afetada. Se suspeitar de um bot de esvaziamento, não adicione fundos para taxas à conta comprometida.
Guardar e comunicar
Conserve URL, capturas, horas e hashes. Informe prestador e autoridades competentes. Desconfie de promessas pagas de recuperação.
Adaptar a resposta ao segredo exposto
Uma palavra-passe roubada, uma autorização de token e uma frase comprometida exigem medidas distintas. Altere acessos do serviço, revogue a permissão arriscada ou mova os fundos para uma carteira recém-criada.
- Atue a partir de dispositivo fiável e confirme os endereços de destino.
- Não pague a supostos recuperadores que pedem adiantamentos ou segredos.
Caso prático: decisão e limites
Se a frase foi exposta, mudar a palavra-passe não altera as chaves. Considere comprometidas as contas derivadas e prepare nova guarda num ambiente limpo. Uma autorização perigosa exige outro diagnóstico. Não acrescente gas cegamente perante possível vigilância automatizada; preserve provas.
Uma verificação concreta
Ordene URL, mensagens, rede e hash por hora; exclua segredos do relatório partilhado.
Caso hipotético: palavra-passe alterada, chave ainda exposta
Uma pessoa introduz a frase de recuperação num formulário falso e muda a palavra-passe da aplicação. Não substitui as chaves derivadas da frase. Distinga conta do prestador, dispositivo e segredo de assinatura comprometidos. Parar falso suporte e preparar resposta num ambiente fiável não demonstra que os fundos continuem intactos.
- Registe o que foi partilhado, em que rede e quando, sem copiar segredos para o dossier.
- Use procedimentos oficiais da carteira ou prestador, não instruções privadas de um «especialista».
- Evite várias operações improvisadas: taxas, automação maliciosa e permissões complicam a resposta.
Pontos essenciais
| Estado | Significado |
|---|---|
| Conta exposta | Proteger acesso e sessões |
| Permissão token | Rever e revogar |
| Frase ou chave | Novas chaves e transferência |
| Dispositivo suspeito | Usar um limpo |
Perguntas frequentes
Basta desligar o site?
Não. Uma permissão na cadeia pode permanecer ativa.
É possível anular uma operação confirmada?
Geralmente não. As pendentes dependem da rede e da carteira.
Fontes verificáveis
 CISA: Recognize and report phishing
 Ethereum.org: Security
 FTC: Cryptocurrency scams
- MetaMask: Compromised account response
- MetaMask: Sweeper bots and gas top-up risks
Conteúdo educativo independente revisto com documentação primária. Sem recomendação personalizada nem promessa de retorno. Atualizado em 19 de outubro de 2026
Preparar e continuar a leitura
Conceitos prévios
- Como escolher uma carteira cripto
Uma carteira gere as chaves que autorizam operações; não contém fisicamente os ativos. A escolha depende do uso, do valor exposto e da capacidade de proteger a frase de recuperação.
- Reconhecer e evitar burlas cripto
As burlas combinam urgência, falsa identidade e pagamentos irreversíveis. Interrompa a conversa, encontre o serviço por um canal oficial independente, nunca partilhe a frase e rejeite retornos garantidos.
Passar à próxima etapa
- Aprovações de tokens: verificar e revogar permissões
Em cada rede, veja contrato autorizado, token e limite. Revogue permissões desnecessárias com ferramenta fiável e confirme a operação. Se a frase de recuperação foi exposta, revogar não basta.
- Cópia e herança cripto: preservar acesso sem expor chaves
Um plano sólido separa inventário, segredos e instruções. Usa cópias protegidas, pessoas ou funções distintas, recuperação testada e revisões. Nunca guarde frase, código e instruções completas no mesmo local.