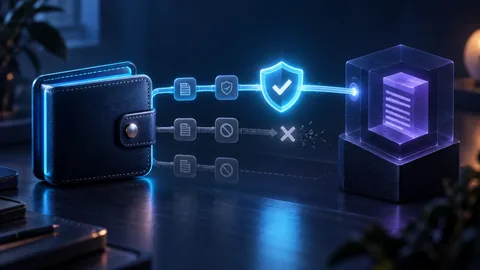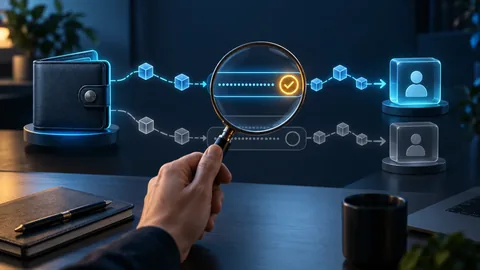
Deja de firmar. Usa un dispositivo fiable y una frase nueva si quedó expuesta. Un bot puede robar los fondos añadidos para comisiones: consulta primero el soporte oficial del monedero.
Proteger acceso y sesiones

Revisar y revocar
Claves nuevas y traslado
Identifica la exposición
Anota dominio, mensajes firmados, permisos y operaciones. Una conexión, autorización de gasto y frase revelada tienen riesgos diferentes.
Protege los accesos
Desde el sitio oficial cambia contraseñas, cierra sesiones y revisa la autenticación. Si sospechas infección, usa otro dispositivo.
Gestiona claves y permisos
Una frase expuesta exige claves nuevas y copia offline. Revisa y revoca permisos sospechosos en cada red afectada. Si sospechas un bot de vaciado, no añadas fondos para comisiones a la cuenta comprometida.
Conserva y denuncia
Guarda URL, capturas, horas y hashes. Informa a la plataforma y autoridad competente. Ignora promesas de recuperación garantizada de pago.
Adaptar la reacción al secreto expuesto
Una contraseña robada, un permiso de token y una frase comprometida requieren acciones distintas. Cambia credenciales del servicio, revoca la autorización arriesgada o mueve fondos a una cartera recién creada, según el caso.
- Actúa desde un dispositivo fiable y verifica el destino.
- No pagues a supuestos recuperadores que pidan secretos o anticipos.
Caso práctico: decisión y límites
Si se expuso la frase, cambiar contraseña no cambia las claves. Considera comprometidas las cuentas derivadas y prepara nueva custodia en un entorno limpio. Una autorización peligrosa exige otro diagnóstico. No añadas gas a ciegas donde un ladrón automatizado pueda vigilar; conserva pruebas.
Una comprobación concreta
Ordene URL, mensajes, red y hash por hora; excluya secretos del informe compartido.
Caso hipotético: contraseña cambiada, clave todavía expuesta
Una persona introduce su frase de recuperación en un formulario falso y cambia la contraseña de la aplicación. Eso no sustituye las claves derivadas de la frase. Distinga cuenta del proveedor, dispositivo y secreto de firma comprometidos. Cortar contacto con falso soporte y preparar respuesta desde un entorno fiable no demuestra que los fondos sigan intactos.
- Anote qué se compartió, en qué red y cuándo, sin copiar secretos al expediente.
- Use procedimientos oficiales del monedero o proveedor, no instrucciones de un «experto» por mensaje privado.
- Evite varias operaciones improvisadas: costes, automatización maliciosa y permisos complican la respuesta.
Puntos clave
| Estado | Significado |
|---|---|
| Cuenta expuesta | Proteger acceso y sesiones |
| Permiso de token | Revisar y revocar |
| Frase o clave | Claves nuevas y traslado |
| Dispositivo sospechoso | Usar uno limpio |
Preguntas frecuentes
¿Basta con desconectar un sitio?
No. Una autorización en cadena puede seguir activa.
¿Se puede anular una operación confirmada?
Por lo general no. Las pendientes dependen de la red y el monedero.
Fuentes verificables
 CISA: Recognize and report phishing
 Ethereum.org: Security
 FTC: Cryptocurrency scams
- MetaMask: Compromised account response
- MetaMask: Sweeper bots and gas top-up risks
Contenido educativo independiente revisado con documentación primaria. Sin recomendaciones personalizadas ni promesas de rentabilidad. Actualizado el 19 de octubre de 2026
Preparar y continuar la lectura
Conceptos previos
- Cómo elegir un monedero cripto
Un monedero gestiona las claves que autorizan operaciones; no guarda físicamente los activos. La elección depende del uso, el valor expuesto y tu capacidad para proteger la frase de recuperación.
- Reconocer y evitar estafas cripto
Las estafas combinan urgencia, suplantación y pagos irreversibles. Detén la conversación, localiza el servicio por un canal oficial independiente, nunca compartas la frase y rechaza rentabilidades garantizadas.
Continuar con el siguiente paso
- Permisos de tokens: revisar y revocar autorizaciones
En cada red revisa contrato autorizado, token y límite. Revoca permisos innecesarios con una herramienta fiable y confirma la operación. Si se ha filtrado la frase de recuperación, revocar no basta.
- Copia y herencia cripto: conservar acceso sin exponer claves
Un plan sólido separa inventario, secretos e instrucciones. Usa copias protegidas, personas o roles distintos, recuperación probada y revisiones. Nunca guardes frase, código e instrucciones completas en el mismo lugar.