Smetti di firmare. Usa un dispositivo affidabile e una nuova frase se è esposta. Un bot può rubare i fondi aggiunti per le commissioni: consulta prima il supporto ufficiale del wallet.
Proteggere accesso e sessioni

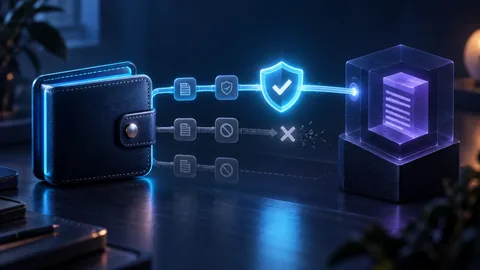
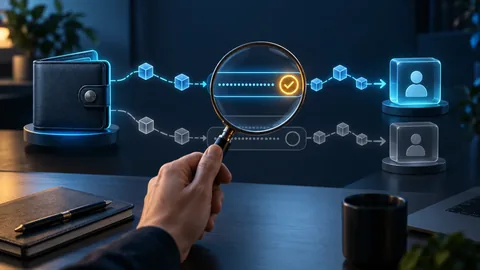
Controllare e revocare
Nuove chiavi e trasferimento
Definire l’esposizione
Annota dominio, messaggi firmati, permessi e operazioni. Collegamento, autorizzazione e frase rivelata comportano rischi diversi.
Proteggere gli accessi
Dal sito ufficiale cambia password, chiudi sessioni e controlla l’autenticazione. Se sospetti un’infezione usa un altro dispositivo.
Gestire chiavi e permessi
Una frase esposta richiede nuove chiavi e backup offline. Controlla e revoca permessi sospetti su ogni rete coinvolta. Se sospetti un bot di svuotamento, non aggiungere fondi per commissioni all’account compromesso.
Conservare e segnalare
Salva URL, schermate, orari e hash. Informa fornitore e autorità competenti. Diffida delle promesse di recupero a pagamento.
Adattare la risposta al segreto esposto
Una password rubata, un’autorizzazione di token e una frase compromessa richiedono azioni diverse. Cambia gli accessi al servizio, revoca il permesso rischioso oppure sposta i fondi su un wallet appena creato.
- Agisci da un dispositivo affidabile e controlla gli indirizzi.
- Non pagare presunti recuperatori che chiedono anticipi o altri segreti.
Caso pratico: decisione e limiti
Se la frase è esposta, cambiare password non cambia le chiavi. Considera compromessi gli account derivati e prepara nuova custodia in un ambiente pulito. Un’autorizzazione pericolosa richiede un’altra diagnosi. Non aggiungere gas alla cieca se ladri automatizzati possono sorvegliare; conserva prove.
Una verifica concreta
Ordinate URL, messaggi, rete e hash per ora; escludete segreti dal rapporto condiviso.
Caso ipotetico: password cambiata, chiave ancora esposta
Una persona inserisce la frase di recupero in un modulo falso e cambia la password dell’applicazione. Non sostituisce così le chiavi derivate dalla frase. Distinguete compromissione di account, dispositivo e segreto di firma. Interrompere il falso supporto e pianificare la risposta da un ambiente affidabile non dimostra che i fondi siano ancora intatti.
- Registrate informazioni condivise, rete e momento senza copiare segreti nel dossier.
- Usate procedure ufficiali del wallet o fornitore, non un «esperto» arrivato per messaggio privato.
- Evitate operazioni improvvisate multiple: costi, automazioni malevole e permessi complicano la risposta.
Punti chiave
| Stato | Significato |
|---|---|
| Account esposto | Proteggere accesso e sessioni |
| Permesso token | Controllare e revocare |
| Frase o chiave | Nuove chiavi e trasferimento |
| Dispositivo sospetto | Usarne uno pulito |
Domande frequenti
Basta scollegare un sito?
No. Un permesso on chain può rimanere attivo.
Si può annullare un’operazione confermata?
Di solito no. Quelle in attesa dipendono da rete e wallet.
Fonti verificabili
 CISA: Recognize and report phishing
 Ethereum.org: Security
 FTC: Cryptocurrency scams
- MetaMask: Compromised account response
- MetaMask: Sweeper bots and gas top-up risks
Contenuto educativo indipendente verificato su documentazione primaria. Nessuna raccomandazione personale o promessa di rendimento. Aggiornato il 19 ottobre 2026
Prepararsi e continuare la lettura
Concetti preliminari
- Come scegliere un wallet crypto
Un wallet gestisce le chiavi che autorizzano le operazioni; non contiene fisicamente gli asset. La scelta dipende dall’uso, dal valore esposto e dalla capacità di proteggere la frase di recupero.
- Riconoscere ed evitare le truffe crypto
Le truffe combinano spesso urgenza, identità falsa e pagamenti irreversibili. Interrompi la conversazione, trova il servizio da un canale ufficiale indipendente, non condividere la frase e rifiuta rendimenti garantiti.
Passare al prossimo passo
- Permessi dei token: verificare e revocare le autorizzazioni
Su ogni rete controlla destinatario autorizzato, token e limite. Revoca i permessi inutili con uno strumento affidabile e verifica l’operazione confermata. Se la frase di recupero è esposta, non basta.
- Backup ed eredità crypto: conservare l’accesso senza esporre le chiavi
Un piano solido separa inventario, segreti e istruzioni. Usa copie protette, persone o ruoli distinti, recupero testato e revisioni regolari. Non conservare seed, codice e istruzioni complete nello stesso luogo.