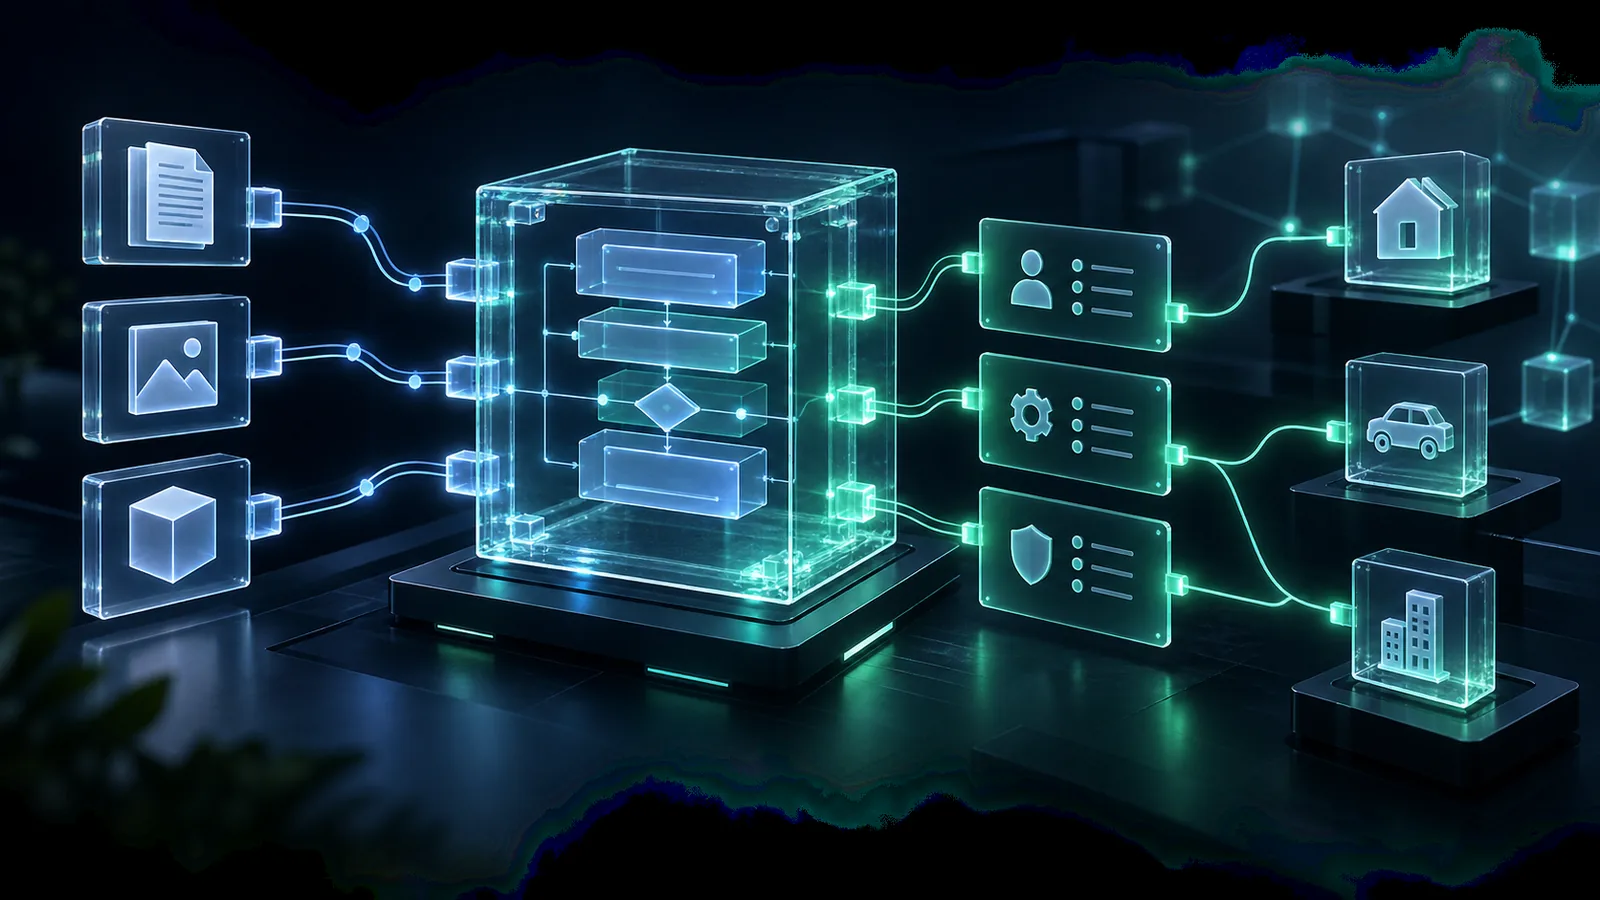
Un smart contract est un programme exécuté par une blockchain. Un token est un enregistrement géré par un contrat selon un standard. Avant d’interagir, vérifiez l’adresse du contrat, le réseau, les fonctions appelées, les autorisations, les pouvoirs administrateurs et les dépendances externes.
Le contrat exact compte plus que son nom.
Code, interface et données externes peuvent diverger.
Standard ou audit ne signifie pas absence de faille.
Du code à l’exécution
Le contrat reçoit un appel signé, vérifie ses conditions puis modifie son état. L’interface web prépare l’appel mais n’est pas la règle finale : un domaine compromis peut demander une fonction ou un contrat différent.
Comprendre les standards de tokens
Les standards décrivent des fonctions communes pour transférer, autoriser ou interroger un actif. Ils facilitent l’interopérabilité, sans certifier l’émetteur, la valeur, les droits juridiques ni la qualité du code.
- Vérifier le réseau et le contrat
- Identifier les fonctions sensibles
- Lire les événements et métadonnées
Permissions, proxys et administrateurs
Une autorisation peut permettre à un contrat de dépenser des tokens jusqu’à une limite. Un proxy peut rendre la logique modifiable. Documentez les clés administratives, délais, multisignatures et mécanismes d’arrêt.
Oracles et dépendances
Un protocole peut dépendre d’un prix, d’un bridge, d’une interface, d’un séquenceur ou d’un autre contrat. Cartographiez ces dépendances et leur scénario d’échec avant de considérer le service comme autonome.
- Source des données
- Fréquence et retard de mise à jour
- Procédure en cas d’anomalie
Lire les pouvoirs d’un contrat
Le code public ne suffit pas si un administrateur peut changer l’implémentation ou suspendre l’usage. Vérifiez l’adresse réellement utilisée et les permissions de mise à jour.
- Identifiez qui peut modifier les paramètres et avec quel délai.
- Un audit décrit un périmètre et une version, pas une garantie permanente.
Cas pratique : décision et limites
Un contrat est annoncé comme audité, mais l’adresse utilisée par l’application n’est pas celle du rapport. Comparez réseau, adresse, version du code, date et périmètre audité. Si un proxy permet une mise à jour, identifiez aussi l’implémentation et l’autorité de modification. Un code vérifié dans un explorateur signifie que le code publié correspond au déploiement selon sa procédure ; cela ne prouve pas qu’il est sûr ou adapté à votre usage.
Une vérification concrète
Pour un proxy, vérifiez l’implémentation actuelle et l’administrateur, pas seulement le code de l’adresse du proxy.
Décimales : séparer la quantité de sa présentation
Un contrat ERC-20 manipule des entiers pour balanceOf, transfer et allowance. La métadonnée decimals sert à l’affichage : elle ne crée ni rendement ni valeur. Exemple fictif : 2500000 unités avec 6 décimales donnent 2,5 tokens ; avec 18, le même entier donne 0,0000000000025 token. ERC-20 autorise l’absence de decimals : une interface ne doit donc pas inventer une précision.
- Identifiez le contrat et le réseau avant de lire les métadonnées.
- Conservez les montants entiers comme des chiffres exacts, sans notation scientifique ni arrondi implicite.
Une adresse stable peut cacher un code différent
Un proxy conserve son adresse et peut déléguer l’exécution à une implémentation remplaçable. Avec delegatecall, le code de l’implémentation agit dans le contexte de stockage du proxy. La compatibilité du stockage et le contrôle des mises à niveau sont donc essentiels.
- Identifiez qui peut modifier l’implémentation et selon quelle procédure.
- Un délai d’exécution donne du temps pour réagir ; il ne garantit pas une modification sûre.
Cas pratique : audit de la version A
Un rapport portant sur la version A ne couvre pas automatiquement la version B installée ensuite derrière le même proxy. L’adresse visible dans le portefeuille peut pourtant rester identique.
- Comparez l’implémentation actuelle, la version auditée et le périmètre du rapport.
- Consultez l’historique des mises à niveau et les pouvoirs administratifs restants.
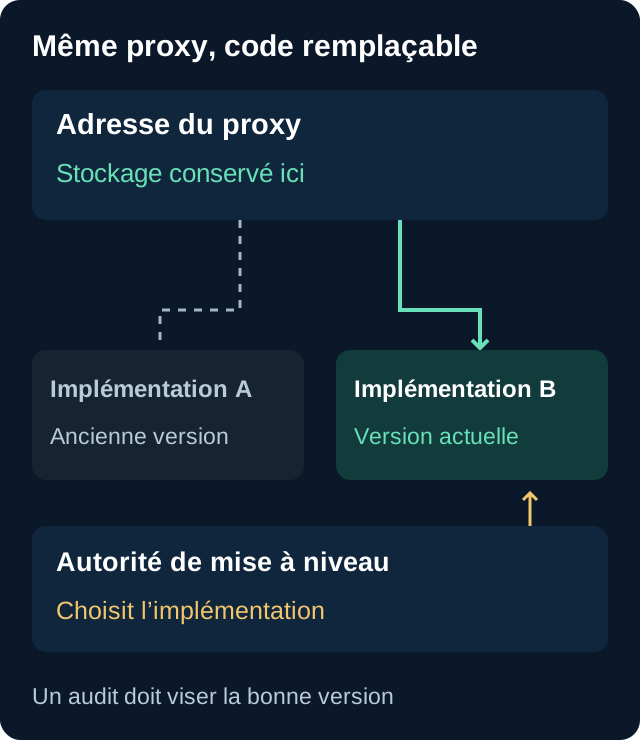
Identifier l’implémentation derrière un proxy
Sur un proxy compatible ERC‑1967, l’explorateur peut indiquer le contrat d’implémentation à partir du stockage du proxy ou du contrat beacon. Relevez l’adresse du proxy, celle du code exécuté et le réseau. Identifiez ensuite qui peut changer cette implémentation et à quel délai ou quorum il est soumis. Un changement de logique peut intervenir à adresse de proxy constante. Vérifiez donc à nouveau la version avant une opération importante.
Ce qu’il faut vérifier
| Élément | Question | Risque |
|---|---|---|
| Adresse | Est-ce le contrat officiel sur le bon réseau ? | Imitation ou mauvais actif |
| Autorisation | Quel montant et quel opérateur ? | Dépense future non voulue |
| Administration | Qui peut modifier ou suspendre ? | Contrôle concentré |
| Oracle | Quelle donnée externe est utilisée ? | Prix faux ou retardé |
Convertir les unités d’un token sans arrondi
Un solde ERC-20 est un entier. Le champ decimals indique comment le lire en tokens. Comparez les deux représentations avant d’interpréter un montant ou une autorisation.
Sans JavaScript, les formules et l’exemple ci-dessous permettent de déplacer la virgule manuellement.
Montant affiché = entier ÷ 10^d ; entier = montant affiché × 10^d, avec d le nombre de décimales. Le calcul conserve chaque chiffre. Le résultat est normalisé sans séparateurs de milliers ni zéros fractionnaires inutiles.
Relevez les décimales du contrat sur le bon réseau : ERC-20 rend cette métadonnée facultative. Le symbole ne suffit pas à identifier un actif. Cet outil ne vérifie ni contrat, ni solde, ni prix, ni montant net reçu. Aucune connexion de portefeuille ni requête réseau n’est nécessaire au calcul.
Questions fréquentes
Un contrat est-il immuable ?
Pas toujours. Un proxy ou des paramètres administrables peuvent modifier son comportement.
Déconnecter le wallet annule-t-il les autorisations ?
Non. Une autorisation on-chain reste généralement active jusqu’à sa révocation ou son expiration prévue.
Un audit suffit-il ?
Non. Il couvre un périmètre, une version et une période, pas toutes les dépendances ni les changements futurs.
Sources vérifiables
 Ethereum.org: Smart contracts
- Ethereum.org: Contract upgrades
- Ethereum.org: Token standards
- Ethereum.org: Security and scam prevention
- ERC-20: Token amounts, decimals and allowances
- OpenZeppelin: Proxy upgrade pattern
- ERC-1967: Proxy storage and implementation
Contenu pédagogique indépendant, relu à partir de documentation primaire. Aucune recommandation personnalisée ni promesse de rendement. Mis à jour le 15 novembre 2026
Préparer et poursuivre la lecture
À comprendre au préalable
- Comprendre la blockchain simplement
Une blockchain est un registre partagé dont plusieurs ordinateurs conservent et vérifient l’historique. Les transactions sont signées, diffusées, contrôlées puis regroupées dans des blocs selon des règles communes. Elle ne rend ni toute donnée anonyme, ni toute application sûre.
- Signer un message : connexion, permit et droits accordés
L’absence de transaction payante ne rend pas un message inoffensif. Lisez type de demande, domaine, réseau, contrat, bénéficiaire, montant et expiration. Si le portefeuille ne permet pas d’en comprendre la portée, refusez.
Pour passer à l’étape suivante
- Autorisations de tokens : examiner et révoquer les permissions
Contrôlez sur chaque réseau les contrats autorisés, le token et le plafond. Révoquez les permissions inutiles au moyen d’un outil fiable, puis vérifiez la transaction confirmée. Si votre phrase de récupération a fuité, la révocation seule ne suffit pas.
- Comptes intelligents : récupération, frais et nouveaux risques
Vérifiez qui peut signer, récupérer, modifier les règles et payer les frais. Une expérience plus simple ne retire pas le risque de contrat ou de prestataire.