Vérifiez qui peut signer, récupérer, modifier les règles et payer les frais. Une expérience plus simple ne retire pas le risque de contrat ou de prestataire.
Identifier les signataires
Tester la procédure
Connaître les dépendances
Règles de signature
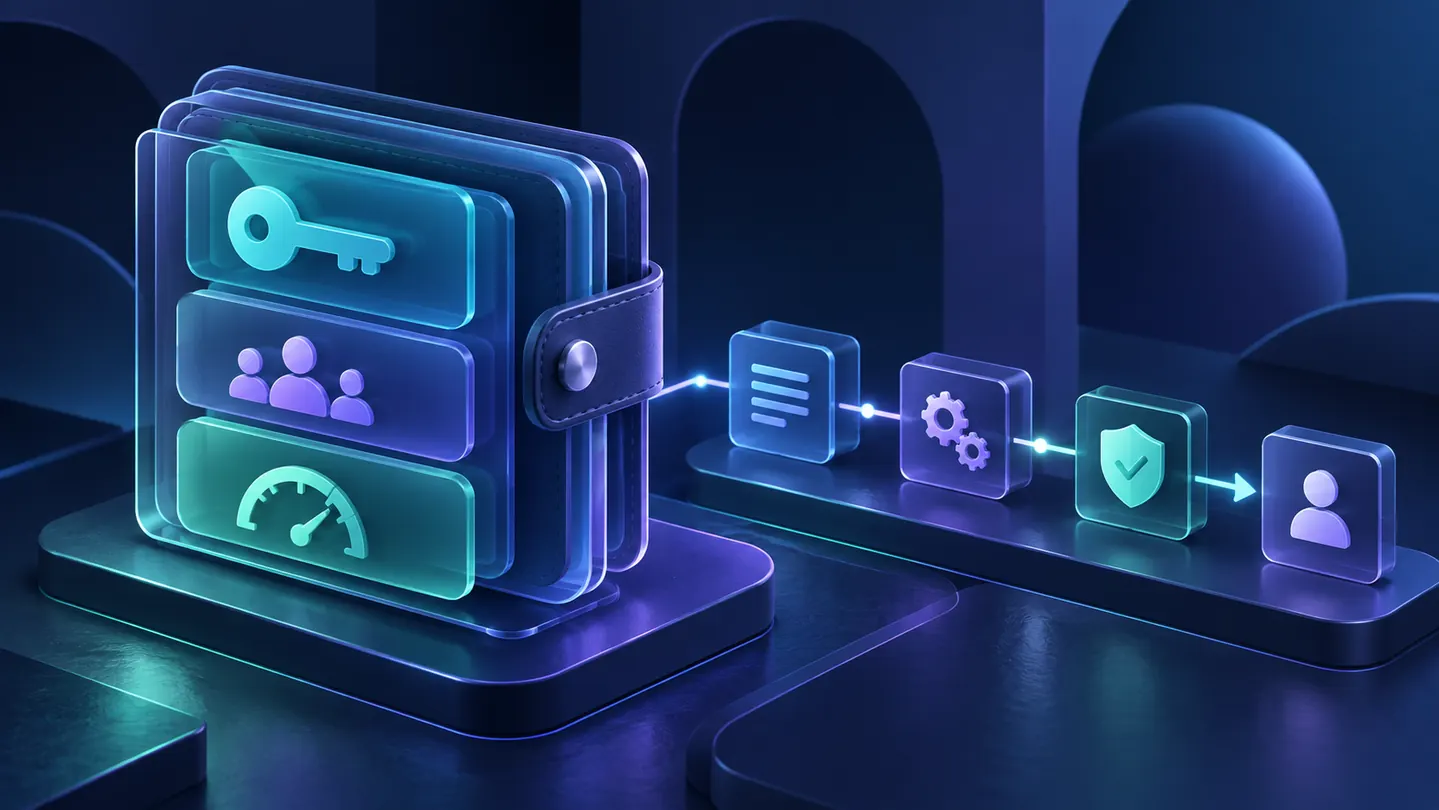
Un compte intelligent peut demander plusieurs validations, des limites de dépense ou des clés de session. Lisez les règles réellement déployées plutôt que de déduire la sécurité de l’interface.
Récupération
Identifiez gardiens, délais, pouvoirs d’urgence et procédure si un téléphone est perdu. Une récupération mal conçue peut rendre les fonds inaccessibles ou permettre une prise de contrôle.
Frais et relais
Avec ERC-4337, une UserOperation peut passer par un bundler et un paymaster. Vérifiez les conditions de prise en charge des frais et ce qui se passe si ces services cessent de fonctionner.
Mises à jour
Un compte modifiable peut recevoir des correctifs, mais aussi changer ses règles. Recherchez administrateurs, délais, audits et possibilité de sortir avant une mise à jour.
Tester la récupération avant un incident
Une procédure avec gardiens ou délai peut être trop lente ou indisponible au moment critique. Faites un essai documenté avec un petit montant et identifiez les pouvoirs des relais et des mises à jour.
- Conservez une voie de sortie si le service de relais s’arrête.
- Vérifiez quelles clés de session restent actives après récupération.
Cas pratique : décision et limites
Un compte propose une récupération par gardiens. Identifiez combien d’approbations sont nécessaires, le délai, le moyen d’annuler et les pouvoirs de chaque gardien. Testez la procédure avec un compte de faible valeur avant d’en dépendre. Un sponsor qui paie le gas peut refuser une opération sans modifier vos droits sur les actifs ; il faut distinguer disponibilité du service, validité de la signature et contrôle du compte. Vérifiez aussi les possibilités de mise à jour.
EIP-7702 : déléguer du code conserve une clé maîtresse
EIP-7702 permet à un compte Ethereum existant de déléguer son exécution à du code. La clé initiale conserve le contrôle : ajouter une politique multisignature par délégation ne rend pas cette clé inoffensive. Vérifiez le contrat délégué, la portée réseau et la procédure de retrait de la délégation ; révoquer une permission ERC-20 est une autre opération.
Une vérification concrète
Inventoriez clé principale, modules, gardiens et délégation : deux approbations visibles ne prouvent pas deux clés sur toute voie de dépense.
Points de contrôle
| Sujet | À vérifier |
|---|---|
| Règles de signature | Identifier les signataires |
| Récupération | Tester la procédure |
| Frais et relais | Connaître les dépendances |
| Mises à jour | Contrôler les pouvoirs |
Questions fréquentes
Une phrase secrète disparaît-elle toujours ?
Non. Le mode de récupération dépend du portefeuille et peut encore reposer sur des secrets.
Les opérations sans gas sont-elles gratuites ?
Non. Les frais sont pris en charge, déplacés ou intégrés ailleurs selon le service.
Sources vérifiables
Contenu pédagogique indépendant, relu à partir de documentation primaire. Aucune recommandation personnalisée ni promesse de rendement. Mis à jour le 6 octobre 2026